SSH : 333 relais Tor piégés rappellent pourquoi une empreinte qui change ne s’ignore pas
Début octobre, un relais de sortie Tor sur dix détournait les connexions SSH pour voler mots de passe et serveurs. Une alerte d'OpenSSH les a trahis.
Le 2 octobre 2026 au matin, un chercheur qui signe Kaba se connecte à l’un de ses serveurs en SSH à travers le réseau Tor. OpenSSH l’arrête net : « WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED! ». L’empreinte présentée n’est pas celle de son serveur. Il vient de tomber sur une campagne qui contrôlait, raconte-t-il, 333 relais de sortie, environ un sur dix dans le réseau.
Le relais de sortie, maillon qui voit passer le trafic
Tor fait rebondir votre connexion sur trois relais tenus par des bénévoles. Le dernier, le relais de sortie, ouvre la connexion vers le site ou le serveur visé. Si cette connexion n’est pas chiffrée de bout en bout, il voit tout. Les attaquants l’ont exploité de deux façons : capter le courrier envoyé sans chiffrement, et détourner les connexions SSH vers 12 serveurs d’interception.
Pour SSH, le chiffrement existe pourtant. Mais il ne protège que si vous parlez au bon serveur.
Ce que vérifie l’empreinte
Chaque serveur SSH possède une clé qui l’identifie. À la première connexion, votre ordinateur note son empreinte dans le fichier known_hosts. Aux suivantes, il compare. Si l’empreinte change, c’est soit une réinstallation, soit quelqu’un qui se fait passer pour le serveur.
Ceux qui passaient outre tombaient dans le piège. Le faux serveur récupérait le mot de passe, ouvrait sa propre connexion vers le vrai serveur pour relayer et observer chaque commande, puis en ouvrait une seconde pour y installer Ebury. Ce maliciel se loge dans OpenSSH et vole les identifiants de tous ceux qui se connectent ensuite.
Les relais eux-mêmes étaient des machines Linux compromises dès août : l’intrus modifiait leur configuration pour transformer de simples relais intermédiaires en relais de sortie, selon l’alerte du Tor Project.
La chute se lit dans les compteurs
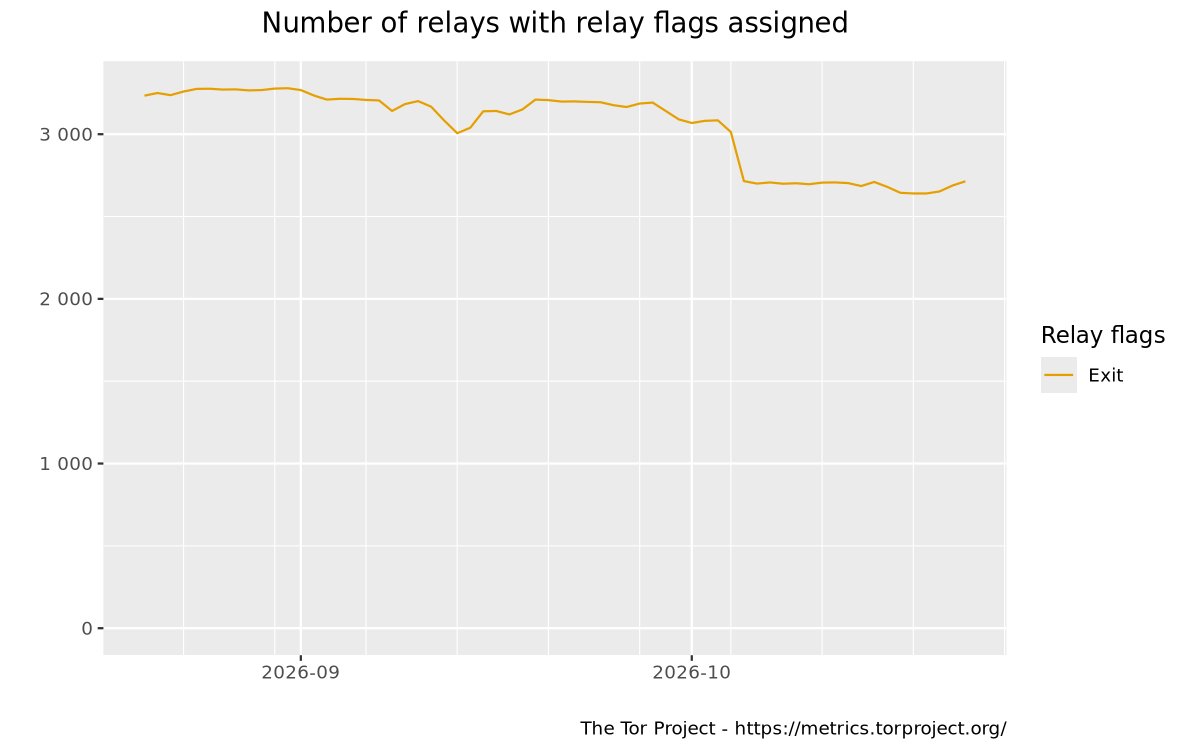
Alertée le 2 octobre au soir, l’équipe chargée de la santé du réseau a marqué les relais comme indésirables en sortie le 4 octobre ; le 5, les serveurs infectés étaient éteints. Les statistiques publiques du Tor Project montrent la saignée : 3 084 relais de sortie le 3 octobre, 2 715 le 5 octobre, et 2 714 le 22 octobre. Comment les attaquants sont entrés dans tous ces serveurs reste inconnu.
Les bons réflexes
- N’effacez jamais l’ancienne empreinte pour faire taire l’alerte, et ne répondez pas « yes » à une empreinte inconnue sans l’avoir vérifiée par un autre canal, par exemple la console de l’hébergeur, avec
ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub. - Connectez-vous par clé plutôt que par mot de passe : l’intercepteur ne peut alors pas réutiliser votre authentification sur le vrai serveur.
- Pour joindre un serveur à travers Tor, publiez-le en service onion : la connexion ne quitte jamais le réseau et ne dépend d’aucun relais de sortie.
En bref
- Du 2 au 5 octobre, 333 relais de sortie Tor détournaient les connexions SSH.
- Ignorer l’alerte d’empreinte livrait le mot de passe et ouvrait le serveur au maliciel Ebury.
- Le Tor Project a exclu les relais le 4 octobre ; l’origine de l’intrusion reste inconnue.
- Clés SSH et services onion évitent ce piège.
Sources : Kaba, « How I got over 300 Tor exit nodes removed » (20 octobre 2026) ; liste tor-relays du Tor Project ; Tor Metrics, relais avec le drapeau Exit ; IT-Connect (23 octobre 2026).
Cet article…
Le Bien Heureux · Rédaction Capibara · Dimanche 25 octobre 2026