Bitcoin et ordinateur quantique : un tiers des bitcoins ont déjà leur serrure à découvert
Aucune machine ne sait encore casser une clé de Bitcoin, mais la barre baisse. Les plus vieux bitcoins, dont ceux de Satoshi, seraient les premiers exposés.
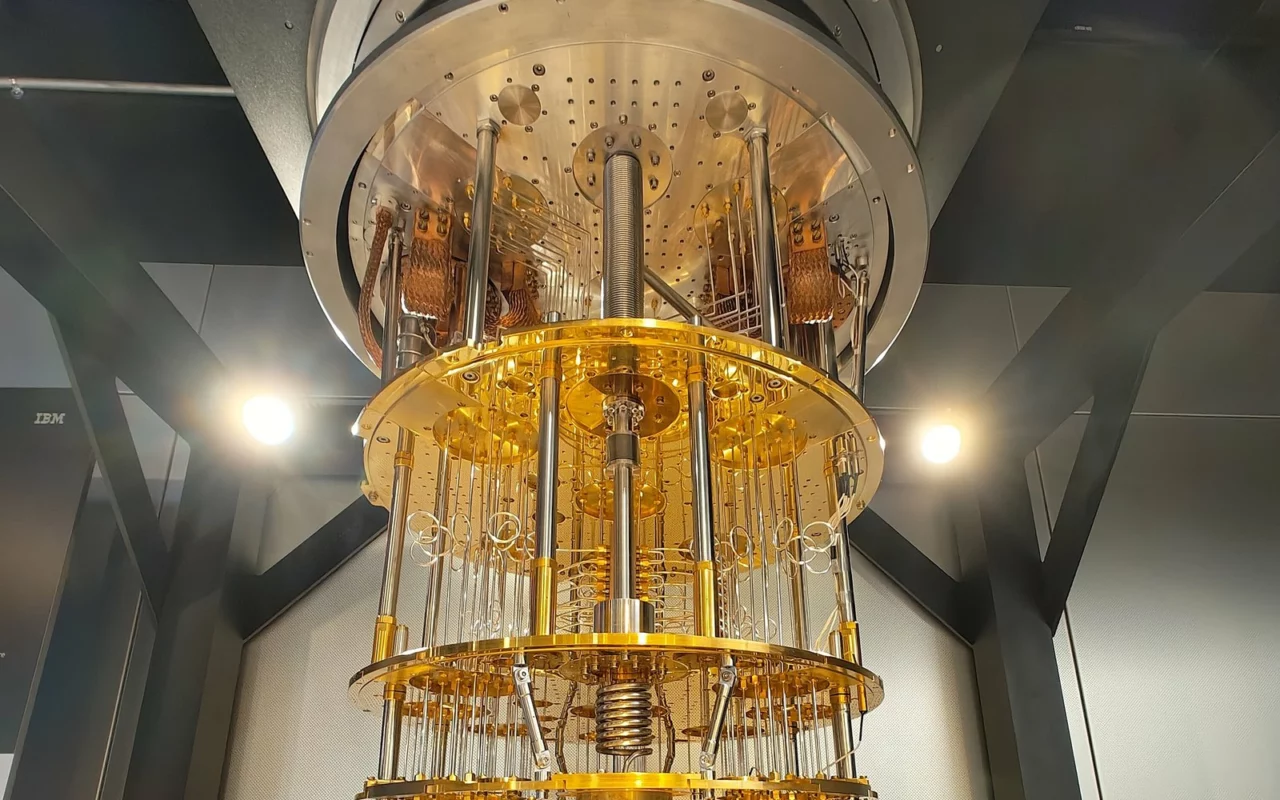
Le 24 avril 2026, un chercheur indépendant, Giancarlo Lelli, a gagné un bitcoin. Sa prouesse : retrouver une clé secrète à partir de sa clé publique, sur un ordinateur quantique accessible en ligne, avec l’algorithme qui menace la cryptographie de Bitcoin. La clé ne faisait que 15 bits, soit 32 767 possibilités.
Nous avons refait l’exercice à l’ancienne, sur une courbe de même taille et de même équation que celle de Bitcoin. Un Mac à puce M1 de 2020 en passe les quelque 33 000 points en revue en 41 millièmes de seconde, sans la moindre astuce. Les clés qui protègent les vrais bitcoins comptent 256 bits. Le record est donc symbolique, mais il avance : le précédent, en septembre 2025, plafonnait à 6 bits.
Pourquoi on en parle ? Parce que 2026 a fait bouger trois curseurs à la fois. Google a fortement revu à la baisse la taille de la machine qu’il faudrait pour casser une clé de Bitcoin. La part des bitcoins dont la clé publique est visible n’avait plus été aussi haute depuis 2016 environ. Et les développeurs de Bitcoin discutent d’un plan, désormais inscrit dans leur dépôt officiel, qui gèlerait les pièces non protégées. Ce dossier suivra ces trois curseurs dans le temps.
Que vous ayez des bitcoins ou que vous vous demandiez ce que vaut la promesse d’une monnaie « incassable », voici d’où vient la menace, ce qu’elle pourrait atteindre, et ce qu’elle ne peut pas atteindre.
Trois marches, de la clé secrète à l’adresse
Une adresse Bitcoin se construit en trois étapes, chacune calculée à partir de la précédente : clé privée, clé publique, adresse. Chaque étape se calcule en un éclair dans un sens et se refuse obstinément dans l’autre.
- La clé privée est votre secret : un nombre de 256 bits tiré au hasard. Dans les portefeuilles modernes, elle découle de la phrase de récupération de 12 ou 24 mots, une méthode standardisée en 2013. Les tout premiers logiciels tiraient chaque clé isolément.
- La clé publique s’en déduit par un calcul sur une courbe elliptique, baptisée secp256k1 : on « multiplie » un point fixe de la courbe par la clé privée. Elle sert à vérifier vos signatures, donc à prouver que c’est bien vous qui dépensez.
- L’adresse, celle qui commence par bc1q ou par 1, est une empreinte de la clé publique, obtenue par hachage : la clé passe dans SHA-256, puis dans RIPEMD-160, qui la réduit à 160 bits.
Ce dernier sceau a un accent belge. RIPEMD-160 a été conçu en 1996 par l’Allemand Hans Dobbertin et par deux chercheurs du groupe COSIC de la KU Leuven, Antoon Bosselaers et Bart Preneel. Les adresses bc1q ordinaires et les anciennes adresses en 1 portent donc un peu de Leuven.
Aucune de ces marches ne se remonte avec un ordinateur classique. Un ordinateur quantique saurait en remonter une seule : retrouver la clé privée à partir de la clé publique. Il ne saurait pas, en pratique, retrouver la clé publique à partir de l’adresse.
L’image la plus parlante : la clé publique est la serrure de votre coffre, l’adresse une empreinte scellée de cette serrure. Un ordinateur quantique saurait fabriquer la clé en examinant la serrure, mais pas à partir de l’empreinte. Tant que seule l’adresse est visible sur la blockchain, il n’a rien à attaquer.
Le calcul : pourquoi la serrure tient, et comment elle céderait
Pour retrouver une clé privée de 256 bits, la meilleure méthode classique connue, dite rho de Pollard, demande de l’ordre de 2128 opérations, soit environ 3,4 × 1038. Accordons à l’attaquant un milliard de milliards d’opérations par seconde, plus que n’en font les plus gros supercalculateurs pour ce type de calcul. Il lui faudrait encore environ 10 800 milliards d’années, près de 800 fois l’âge de l’Univers.
Le quantique change la nature du problème. En 1994, le mathématicien Peter Shor a montré qu’un ordinateur quantique pouvait transformer ce casse-tête en recherche d’une période, d’un rythme caché, ce que les interférences quantiques font très bien. Le coût ne double plus à chaque bit ajouté : il grandit à peu près comme le cube du nombre de bits.
D’où l’estimation publiée le 30 mars 2026 par Google Quantum AI, avec Dan Boneh (Stanford) et Justin Drake (Fondation Ethereum) : casser une clé de Bitcoin demanderait moins de 1 200 qubits « logiques » et moins de 90 millions d’opérations élémentaires, ou 1 450 qubits et 70 millions d’opérations. Un calcul de quelques minutes, sur une machine qui n’existe pas encore.
Un qubit logique n’est pas un qubit physique. Les qubits réels sont fragiles et se trompent : il faut en assembler beaucoup, corrigés sans cesse, pour obtenir un qubit logique fiable. Google évalue la machine nécessaire à moins d’un demi-million de qubits physiques, avec une erreur pour mille opérations et un cycle de correction par microseconde. Sa propre puce Willow, présentée fin 2024, en compte 105 : près de 5 000 fois moins.
La barre baisse vite. En 2022, des chercheurs de l’université du Sussex estimaient qu’il faudrait 1,9 milliard de qubits physiques pour casser une clé en dix minutes, avec les mêmes hypothèses d’erreur et de cycle. L’estimation de 2026 est environ 4 000 fois plus basse. Dans la foulée, une équipe de Caltech et de la jeune pousse Oratomic a décrit une machine à atomes neutres qui se contenterait de 10 000 à 26 000 qubits. Elle serait bien plus lente : quelques jours par clé avec 26 000 qubits, davantage avec moins.
Et l’empreinte ? Pour remonter de l’adresse à la clé publique, il n’existe pas de raccourci de ce genre. Le meilleur outil quantique, l’algorithme de Grover, ramène seulement 2160 essais à environ 280 étapes, qui doivent s’enchaîner l’une après l’autre. Même à un milliard d’étapes par seconde, il faudrait plus de 30 millions d’années, et répartir le travail sur plusieurs machines n’aide que très peu.
| Étape | Classique | Quantique |
|---|---|---|
| Adresse → clé publique | 2160 essais | 280 étapes, hors de portée |
| Clé publique → clé privée | 2128 calculs, hors de portée | minutes ou jours, sur une machine à bâtir |
Quand la serrure devient visible
Le danger concerne donc les bitcoins dont la clé publique est déjà inscrite sur la blockchain. Trois situations la rendent visible.
- Les tout premiers bitcoins. En 2009 et 2010, les récompenses des mineurs étaient souvent versées directement à une clé publique, sans adresse. Leur serrure est exposée depuis plus de quinze ans. C’est le cas d’environ 1,1 million de bitcoins attribués, par l’analyse des premiers blocs, à Satoshi Nakamoto, le créateur anonyme de Bitcoin. Ils n’ont jamais bougé.
- Les adresses réutilisées. Pour dépenser depuis une adresse, il faut publier la clé publique avec la signature, sinon le réseau ne pourrait rien vérifier. Ce qui reste sur l’adresse, ou ce qui y arrive ensuite, est exposé en permanence.
- Les adresses Taproot (bc1p…). Depuis cette mise à jour de novembre 2021, l’adresse contient directement la clé publique, légèrement transformée. Elle est visible dès la réception des fonds.
Au total, selon le décompte de la société d’analyse Glassnode daté du 8 octobre 2026, 6,26 millions de bitcoins dorment derrière une clé publique visible, soit 31,2 % des bitcoins en circulation. La proposition BIP-361, dont il sera question plus bas, avance plus de 34 % au 1er mars 2026. Environ un tiers, donc.
| Origine | Bitcoins |
|---|---|
| Adresses réutilisées | 4,33 millions |
| Premiers bitcoins, versés à une clé publique | 1,71 million |
| dont attribués à Satoshi | 1,10 million |
| Adresses Taproot | 222 000 |
| Total | 6,26 millions (31,2 %) |
La tendance va dans le mauvais sens. Cette part était de 24,8 % début 2021. Elle a gagné 222 000 bitcoins depuis mai 2026, alors que seulement 64 000 nouveaux bitcoins ont été créés dans le même temps.
Les plateformes d’échange pèsent lourd, avec 1,79 million de bitcoins sous clé visible, mais leurs pratiques diffèrent : environ 83 % des avoirs identifiés de Binance sont exposés, contre environ 10 % chez Coinbase.
Pourquoi « vieux » est le mot qui compte
Une clé publique visible ne fait pas encore une victime. Si Bitcoin adopte un jour des signatures résistantes au quantique, les propriétaires actifs pourront déplacer leurs fonds vers des adresses protégées. Mais personne ne pourra déplacer des bitcoins dont la clé a disparu : clés égarées, disques durs jetés, propriétaires décédés. Ceux-là resteraient exposés pour toujours, à la merci du premier qui disposerait d’une machine assez puissante. L’étude de Google estime que ces bitcoins dormants et vulnérables pourraient atteindre 2,3 millions.
Le temps joue aussi contre eux. Une machine lente, qui mettrait des jours à casser une clé, ne pourrait pas attaquer une transaction en cours. Elle pourrait en revanche s’attaquer tranquillement à une serrure exposée depuis quinze ans. Google distingue ainsi les attaques « au repos », sur des clés visibles depuis longtemps, que les machines lentes à atomes neutres ou à ions piégés rendraient possibles en premier, et les attaques « en vol », réservées aux machines rapides. Les vieux bitcoins sont la cible la plus facile.
Neuf minutes contre dix : la course dans la salle d’attente
Même une adresse neuve n’est pas tout à fait à l’abri. Quand vous envoyez des bitcoins, votre transaction attend dans une file publique, le mempool, avant d’être gravée dans un bloc. Pendant cette attente, votre clé publique est visible de tous.
L’équipe de Google montre que la première moitié du calcul ne dépend que de la courbe, la même pour tous les bitcoins. Une machine pourrait donc la préparer à l’avance, puis attendre. Dès qu’une clé publique apparaît, il lui resterait environ neuf minutes de travail pour trouver la clé privée et diffuser une transaction concurrente qui détourne les fonds.
Or les blocs arrivent au hasard, en moyenne toutes les dix minutes. La probabilité qu’aucun bloc ne tombe pendant neuf minutes vaut e−9/10, soit environ 0,41. Les auteurs retiennent « un peu moins de 41 % » de chances de réussite, dans des conditions idéales : une seule signature, aucune congestion du réseau, une clé reçue instantanément. C’est une attaque bien plus exigeante que de prendre son temps sur une serrure exposée depuis des années.
Détail savoureux : pour ne pas offrir un mode d’emploi aux pirates, Google n’a pas publié ses circuits. L’équipe a fourni une preuve à divulgation nulle de connaissance, une démonstration mathématique qu’elle sait faire, sans montrer comment. Un peu plus de deux semaines plus tard, une version corrigée de l’article est parue : un bogue logiciel permettait de tricher avec la preuve elle-même.
Geler les bitcoins perdus ? Le débat qui divise
Deux propositions d’amélioration de Bitcoin, les BIP, structurent la discussion. Aucune n’est activée ni programmée : figurer dans le dépôt officiel ne vaut pas adoption.
- BIP-360, publiée le 11 février 2026 par Hunter Beast, Ethan Heilman et Isabel Foxen Duke, crée un type d’adresse, P2MR, qui retire à Taproot sa clé publique exposée. Les signatures post-quantiques elles-mêmes, comme ML-DSA ou SLH-DSA, standardisées par le NIST américain en 2024, viendraient ensuite.
- BIP-361, publiée le 14 avril 2026 par Jameson Lopp et cinq coauteurs, va plus loin. Environ trois ans après son activation, soit 160 000 blocs, il deviendrait impossible d’envoyer des bitcoins vers une adresse vulnérable. Deux ans plus tard, les anciennes signatures seraient refusées : les bitcoins non migrés seraient gelés, ceux de Satoshi compris.
Une porte de sortie est prévue pour les retardataires : prouver qu’on détient le secret dont la clé découle, sa phrase de récupération par exemple, sans le révéler. Elle ne fonctionne pas pour les plus vieux bitcoins, nés avant les phrases de récupération. Pour eux, le texte de BIP-361 reconnaît qu’aucun protocole de sauvetage ne paraît possible à ce stade et renvoie à une proposition distincte, baptisée Hourglass.
Jameson Lopp ne cache pas son malaise : « Je ne l’aime pas moi-même. Je l’ai écrite parce que j’aime encore moins l’alternative. » L’argument du texte : des bitcoins récupérés grâce au quantique « ne font que dévaloriser ceux de tous les autres ». Enrico Rubboli, fondateur de Mintlayer, redoute un effondrement des cours après un vol massif. En face, Frederic Fosco, cofondateur du projet OP_NET, tranche : un gel imposé par le protocole, « c’est de la confiscation, point final ». Pour les opposants, bloquer l’argent de quelqu’un heurte le principe même de Bitcoin.
Le reste du numérique, lui, a déjà un calendrier. L’Union européenne demande aux États membres d’entamer la transition vers la cryptographie post-quantique d’ici fin 2026 et de protéger les systèmes à haut risque d’ici 2030. Le web s’y met aussi (on en avait parlé : les certificats post-quantiques de Cloudflare).
Et pour vous, concrètement ?
Si vous n’avez pas de bitcoins, rien ne change pour vous dans l’immédiat. Les mêmes courbes elliptiques protègent bien d’autres choses, jusqu’aux connexions sécurisées des sites web, et leur remplacement est engagé.
Si vous en avez, aucune machine ne peut à ce jour casser votre clé : le record est de 15 bits, pour 256 bits à casser. Votre exposition future dépend de l’endroit où dorment vos bitcoins :
- sur une adresse qui n’a jamais servi à envoyer (bc1q…, 1… ou 3…), la clé publique reste cachée derrière son empreinte ;
- sur une adresse déjà utilisée pour envoyer, ou sur une adresse Taproot (bc1p…), elle est visible ;
- sur une plateforme d’échange, tout dépend de ses pratiques, très variables d’une plateforme à l’autre.
Les portefeuilles modernes créent d’ailleurs une nouvelle adresse à chaque réception, justement pour éviter la réutilisation. Et si des adresses résistantes au quantique arrivent, la migration sera une démarche individuelle : chaque détenteur devra déplacer lui-même ses fonds.
Ce que nous allons suivre
Cet article ouvre un dossier. La casse des clés de Bitcoin n’a pas de date, et aucune source sérieuse n’en donne une. Les 26 experts interrogés par le Global Risk Institute jugent « tout à fait possible », avec 28 à 49 % de chances, l’arrivée dans les dix ans d’un ordinateur quantique capable de casser la cryptographie actuelle, et « probable », de 51 à 70 %, dans les quinze ans. Nous suivrons donc les chiffres plutôt que les prophéties.
Les questions qui restent ouvertes, et auxquelles ce dossier reviendra :
- Quand une clé de 20, 32 ou 64 bits tombera-t-elle sur une vraie machine quantique ?
- Les machines lentes à atomes neutres arriveront-elles les premières, et commenceront-elles par les vieilles clés ?
- Bitcoin choisira-t-il BIP-360, BIP-361 ou une autre voie, et à quelle date ?
- Que deviendra le 1,1 million de bitcoins attribués à Satoshi ?
- La part de bitcoins à découvert continuera-t-elle de grimper, ou la migration la fera-t-elle baisser ?
Chaque nouveau record, chaque nouvelle estimation et chaque décision des développeurs viendra compléter ce tableau.
En bref
- Un ordinateur quantique pourrait retrouver une clé privée à partir d’une clé publique visible, pas à partir d’une adresse qui n’a jamais servi à envoyer.
- Environ 6,26 millions de bitcoins, 31,2 % du total, ont déjà leur clé publique visible, dont 1,1 million attribués à Satoshi.
- Google estime l’attaque faisable en quelques minutes avec moins de 500 000 qubits ; sa puce Willow en compte 105.
- Le record réel est une clé de 15 bits, cassée en avril 2026 ; celles de Bitcoin en font 256.
- BIP-361 gèlerait les bitcoins non migrés, ceux de Satoshi compris : rien n’est décidé.
Sources : Google Quantum AI, Stanford et Fondation Ethereum, arXiv, 30 mars 2026, Cain, Xu et al., Caltech et Oratomic, arXiv, mars 2026, BIP-361, BIP-360, Project Eleven, Q-Day Prize, 24 avril 2026, chiffres Glassnode du 8 octobre 2026, relayés par Crypto Briefing, Webber et al., AVS Quantum Science, 2022, Global Risk Institute, Quantum Threat Timeline Report 2025, réactions à BIP-361, Decrypt, 15 avril 2026, Dobbertin, Bosselaers et Preneel, RIPEMD-160, 1996, Google, puce Willow, feuille de route européenne post-quantique, photo : Wikimedia Commons.

Cet article…
Le Bien Heureux · Rédaction Capibara · Jeudi 5 novembre 2026