NGINX2Root : cinq failles dans NGINX, comment savoir si votre serveur maison est concerné
NGINX tourne peut-être chez vous sans que vous l'ayez installé. Où le trouver, quel numéro de version regarder, et ce que vaut la coupure d'HTTP/2.
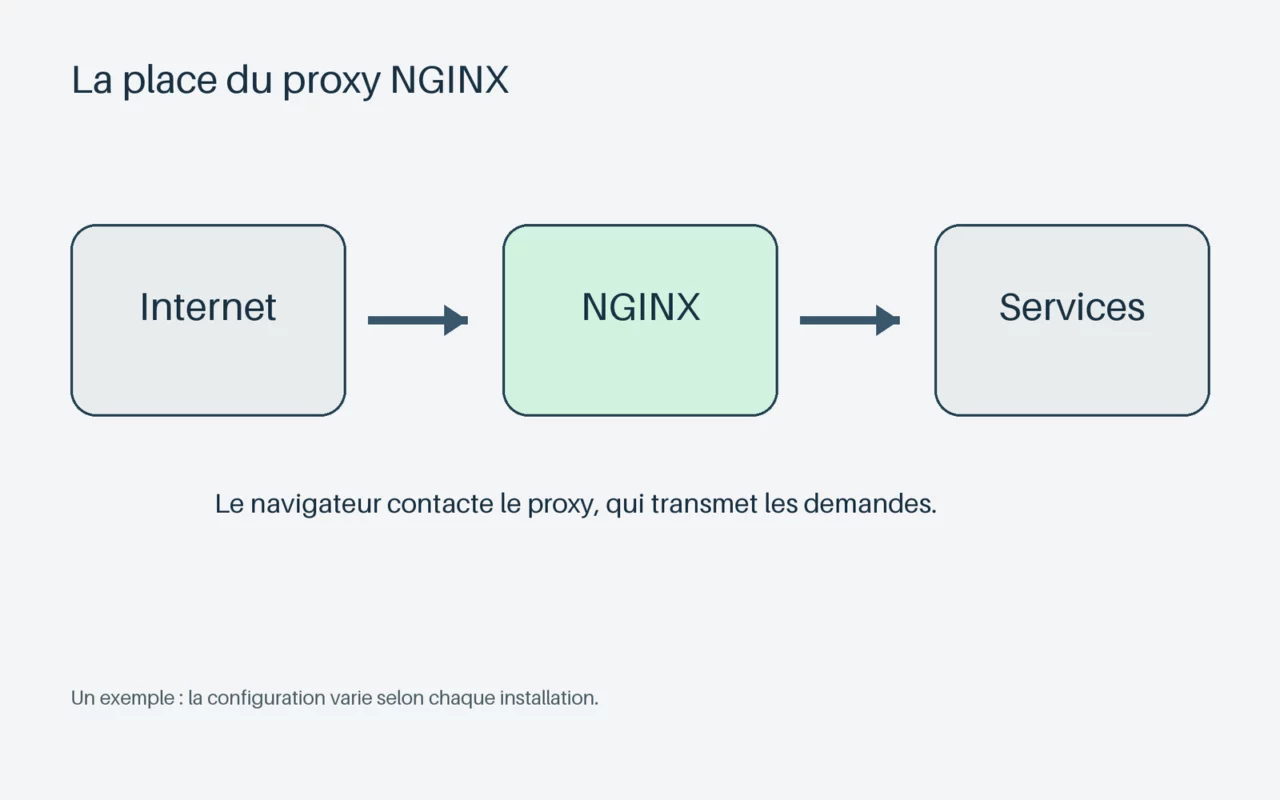
Si vous avez monté un serveur maison, NGINX y tourne peut-être sans que vous l’ayez installé vous-même (on en avait parlé : monter son premier serveur maison). Ce serveur web sert souvent de proxy : il reçoit les visites et les répartit entre vos services. Le 18 novembre, le CERT-EU a publié un avis sur cinq failles regroupées sous le nom NGINX2Root.
Ce que permettent ces failles
Selon la configuration, elles peuvent permettre d’exécuter du code sur la machine avec les droits du processus de NGINX qui traite les requêtes. La CVE-2026-123007 touche les configurations HTTP/2. La CVE-2026-123633 demande en plus que NGINX transmette les requêtes à un autre serveur, ce que fait justement un proxy.
Les chercheurs ont démontré l’attaque en laboratoire. À la date de son avis, le CERT-EU n’avait connaissance d’aucune attaque réelle. Ça ne garantit rien pour la suite.
Où se cache NGINX chez vous
- Installé directement sur Debian ou Ubuntu : la commande
dpkg -l nginxaffiche le numéro complet du paquet. - Dans Docker :
docker psliste les conteneurs lancés. Cherchez une image nginx, ou un outil qui l’embarque, comme Nginx Proxy Manager. - Sur un NAS, Synology par exemple, le système s’en sert en coulisse. C’est le fabricant qui publie le correctif.
Le bon numéro de version
| Installation | Version corrigée |
|---|---|
| NGINX officiel, branche stable | 1.30.7 |
| NGINX officiel, branche mainline | 1.31.9 |
| Debian 13 | Paquet 1.26.3-3+deb13u11 |
Ne vous fiez pas au seul numéro principal. Debian corrige sa version 1.26.3 sans en changer le numéro, en reportant le correctif dans son propre paquet. Un « 1.26 » n’est donc pas forcément vulnérable. Mettez à jour avec le gestionnaire habituel, apt sur Debian.
Pour un conteneur, mettre à jour la machine hôte ne suffit pas. Il faut récupérer la nouvelle image une fois publiée par son éditeur, relancer le conteneur, puis vérifier que c’est bien elle qui tourne.
Couper HTTP/2, une rustine partielle
Désactiver HTTP/2 atténue deux des cinq failles, la 123007 et la 123633. Pas les trois autres. C’est un pis-aller pour patienter, pas une correction.
L’avis du Bien Heureux
Pas de panique, mais pas de procrastination non plus. Le CERT-EU demande de traiter d’abord ce qui est exposé à Internet. Si vous joignez votre serveur par Tailscale, sans rien ouvrir sur la box, NGINX reste invisible de l’extérieur et le risque baisse nettement (on en a aussi déjà parlé : Tailscale pas à pas). Si au contraire le port 443 de votre box pointe vers le proxy, la mise à jour passe avant le café.
Cet article…
Le Bien Heureux · Rédaction Capibara · Vendredi 20 novembre 2026