Frigos piratés : l’alerte s’étend à d’autres marques, et la Belgique figure parmi les pays les plus exposés
Le CERT-FR ajoute Copeland et Dixell à son alerte, et le Centre pour la cybersécurité Belgique demande un audit immédiat. Chez Ahold Delhaize, on redémarre.
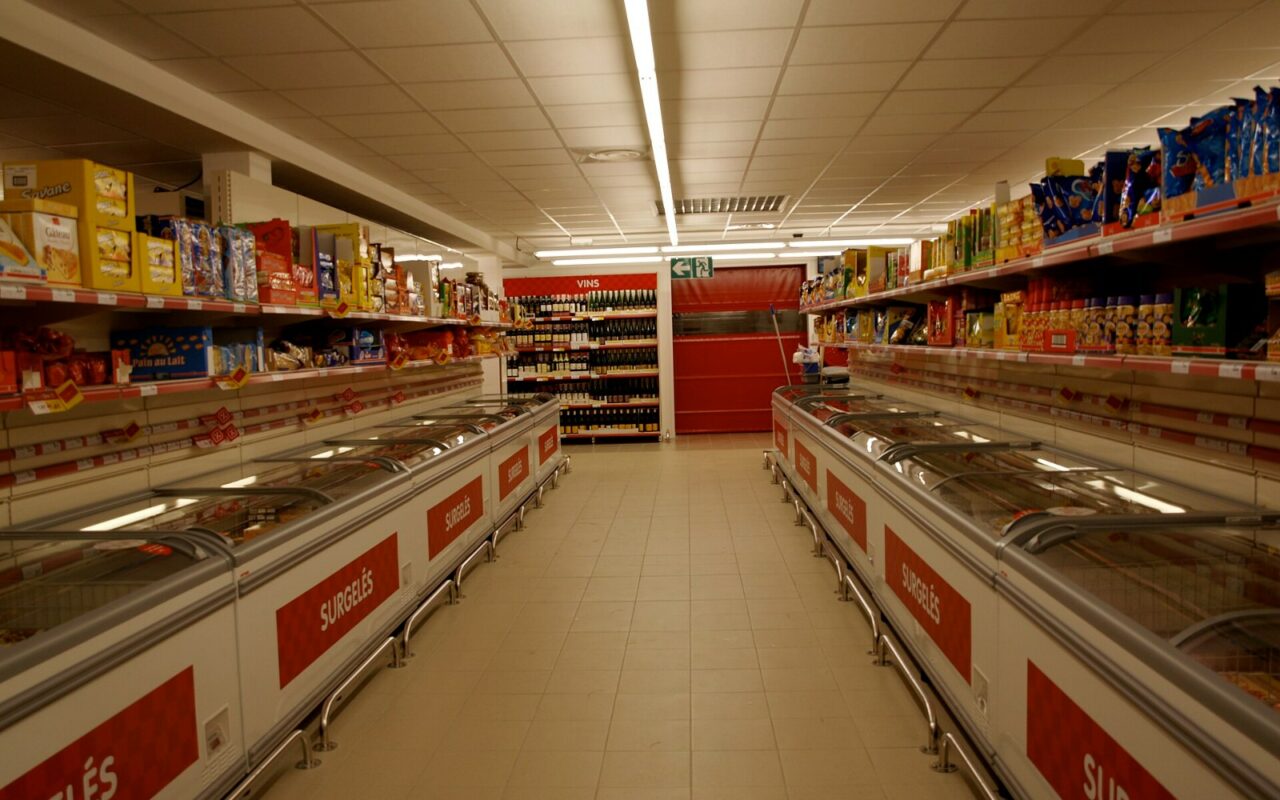
Deux jours après le piratage qui a fait chauffer les frigos de centaines de supermarchés français (on en a parlé ICI), l’affaire a changé d’échelle. Le 13 octobre 2026, l’alerte officielle française a été étendue à deux autres systèmes de pilotage du froid, et le Centre pour la cybersécurité Belgique (CCB) a publié son propre avertissement. Il a de bonnes raisons de le faire.
Deux marques de plus, et une attaque qui continue
Lundi, tout désignait les régulateurs du danois Danfoss. Dans la mise à jour de son alerte, le CERT-FR, le centre de réponse aux attaques de l’État français, dit avoir connaissance de « nombreuses compromissions » touchant aussi les interfaces Copeland xweb et Dixell xweb, utilisées par des marques concurrentes. Un magasin Leclerc du Tarn équipé en Dixell a été frappé le mardi 13 octobre au matin, rapporte ZDNet d’après France 3.
Le CERT-FR prévient que des campagnes sont « probablement toujours en cours ». Il ajoute un avertissement pour ceux qui croiraient s’en tirer en réinitialisant un boîtier ancien : s’il reste joignable depuis internet sans correctif, il sera « certainement de nouveau compromis ».
La Belgique, deuxième pays de la liste
Onyphe, un moteur de recherche spécialisé dans les machines visibles sur internet, a cherché les pages d’administration des régulateurs Danfoss. En moins d’une semaine, il en a relevé sur 6 212 adresses IP publiques, réparties dans 95 pays. La France en concentre près de la moitié. La Belgique vient juste après, devant la Pologne, les États-Unis, les Pays-Bas et l’Espagne.
Ces boîtiers se trouvent surtout derrière des connexions d’opérateurs classiques : Orange et Proximus sont les deux seuls réseaux à dépasser quelques pour cent du total. C’est la trace de régulateurs installés en magasin et ouverts sur internet par une simple redirection de port, pour que le frigoriste puisse intervenir à distance. Onyphe précise que ses chiffres ne prouvent aucun lien avec les magasins attaqués, et qu’une même adresse peut cacher plusieurs appareils.
Ce que demande le Centre pour la cybersécurité Belgique
Son avis du 13 octobre s’adresse à toutes les organisations qui utilisent ces équipements. Il reprend les consignes françaises.
- Couper immédiatement l’accès depuis internet, et ne le rétablir que par un VPN ou un réseau protégé.
- Mettre à jour le firmware, changer les mots de passe par défaut et, chez Danfoss, régler le niveau de sécurité sur « Strict ».
- Vérifier toute la configuration, plages de dégivrage comprises.
- En cas de compromission : réinitialisation d’usine, puis signalement au CCB.
Détail révélateur : le CCB conseille de relire son contrat d’assurance avant de couper la remontée de données vers le frigoriste.
Chez Ahold Delhaize, les systèmes redémarrent
L’incident informatique du groupe, distinct jusqu’à preuve du contraire, évolue aussi. Ahold Delhaize a annoncé le 13 octobre le « redémarrage contrôlé » de certains systèmes et dit n’avoir, à ce stade, aucune preuve que des données de clients ou d’employés aient été emportées. Les magasins restent ouverts. Chez Albert Heijn, les étiquettes électroniques affichent de nouveau les bons prix, mais les livraisons à domicile restent suspendues, et l’enseigne met en garde contre les faux messages envoyés en son nom.
En bref
- L’alerte du CERT-FR couvre désormais Danfoss, Copeland xweb et Dixell xweb ; les attaques continuent probablement.
- Selon Onyphe, la Belgique est le deuxième pays par le nombre d’interfaces Danfoss visibles sur internet.
- Le Centre pour la cybersécurité Belgique demande de couper ces accès et de vérifier les réglages sans attendre.
- Ahold Delhaize redémarre ses systèmes et ne constate pas de vol de données à ce stade.
Sources : CERT-FR, alerte CERTFR-2026-ALE-012 mise à jour le 13 octobre 2026 ; Centre pour la cybersécurité Belgique, avis du 13 octobre 2026 ; Onyphe ; Ahold Delhaize, communiqué du 13 octobre 2026 ; Albert Heijn ; ZDNet France, 13 octobre 2026.
Le Bien Heureux · Rédaction Capibara · Mercredi 14 octobre 2026