Un NAS Synology chiffré, 0,07 BTC réclamés, et 8 failles DSM à corriger
Un témoignage décrit un NAS chiffré en .hybr contre 0,07 BTC. Synology a corrigé 8 failles le 21 septembre, dont une notée 9,8. Ce qu'il faut faire.
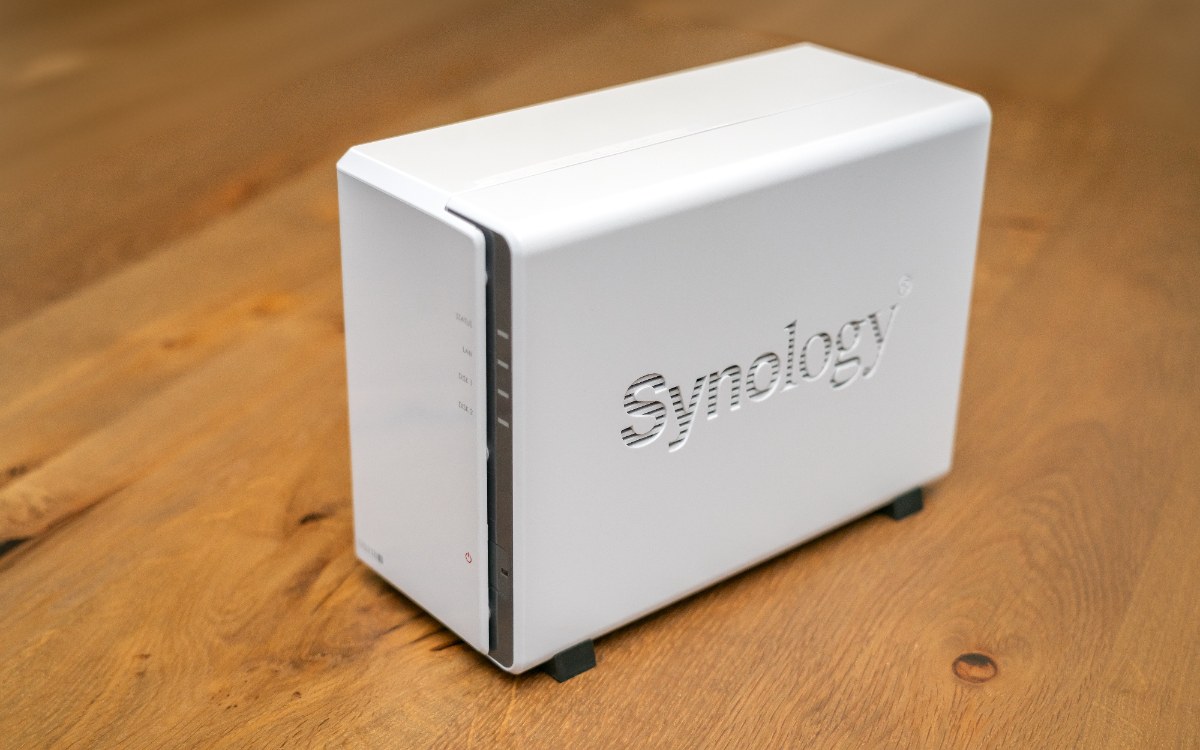
Dans un groupe d’entraide informatique, un particulier raconte cette semaine que son NAS Synology a été chiffré : photos, documents, tout est devenu illisible, chaque fichier affublé de l’extension .hybr. Les attaquants réclament 0,07 BTC, soit environ 6 000 $ au cours du 22 septembre 2026, et menacent de publier les fichiers volés. Il a porté plainte et cherche un déchiffreur.
Ce récit est d’une banalité totale, et c’est exactement ce qui le rend intéressant : il tombe au lendemain d’une salve de correctifs.
8 failles corrigées le 21 septembre, dont une notée 9,8
Synology a publié le 21 septembre 2026 un lot de correctifs pour DiskStation Manager couvrant 8 CVE. La plus grave, CVE-2026-13639, est notée 9,8 sur 10. Elle vise le mécanisme d’authentification : une valeur utilisée par la logique de connexion est tirée d’une source d’entropie insuffisante.
Traduction : un attaquant distant, sans compte ni privilège, peut lire et écrire des fichiers arbitraires sur l’appareil, ou le rendre indisponible. Les versions corrigées sont DSM 7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 et 7.2.1-69057-12. Un numéro inférieur au vôtre dans cette liste veut dire que votre NAS est concerné.
Ce que le témoignage prouve, et ce qu’il ne prouve pas
Rien ne relie ce cas précis à ces failles, et il faut le dire tout de suite. L’extension .hybr ne correspond à aucune famille documentée publiquement à ce jour. Les 2 adresses de contact citées sont hébergées chez des services de messagerie anonymes que des dizaines de groupes utilisent, ce qui n’identifie personne. Et un témoignage de groupe, sans note de rançon complète ni journaux, ne permet aucune conclusion technique.
La statistique, elle, pousse plutôt vers l’ennuyeux : la majorité des NAS tombent par la porte d’entrée, un accès distant ouvert et un identifiant deviné, pas par une faille exotique. C’est d’ailleurs ce que visait le gang surnommé « Diskstation », démantelé par une opération européenne après avoir réclamé de 10 000 $ à plusieurs centaines de milliers de dollars à ses victimes.
Pourquoi le NAS est la cible idéale
Il est allumé 24 h sur 24, il contient tout, il est rarement mis à jour, et il est souvent exposé volontairement sur Internet pour consulter ses photos en déplacement. Surtout, il héberge à la fois les données et leur sauvegarde : le disque USB branché derrière le NAS est chiffré en même temps que le reste.
(J’ai gardé pendant des années un disque branché en permanence derrière le mien en le comptant comme une sauvegarde. Ce n’en était pas une !)
Les gestes qui comptent vraiment
- Mettre DSM à jour aujourd’hui, et activer les mises à jour automatiques de sécurité.
- Fermer l’accès distant direct : ni redirection de ports, ni UPnP. Un VPN vers la maison, sinon rien.
- Désactiver le compte administrateur par défaut, activer la double authentification et le blocage automatique après quelques échecs.
- Activer les snapshots avec une rétention verrouillée, qu’un administrateur compromis ne peut pas effacer.
- Tenir une copie hors ligne ou chez un tiers, selon la règle 3-2-1 : 3 copies, 2 supports, 1 hors site.
- Tester une restauration. Une sauvegarde jamais restaurée n’est qu’une hypothèse.
Si c’est déjà arrivé
Ne payez pas, et surtout ne réinstallez rien. Débranchez l’appareil du réseau, photographiez la note de rançon, conservez un disque en l’état, déposez plainte, puis soumettez un fichier chiffré et la note aux services d’identification de rançongiciels et au portail No More Ransom.
Il faut cependant être honnête sur les chances : pour les familles récentes, les spécialistes qui tiennent les forums de réponse le répètent, aucun déchiffrement n’est possible sans la clé du criminel. Les outils gratuits existent quand une clé a fuité ou quand l’implémentation était bâclée, pas parce qu’on insiste.
Cet article…
Le Bien Heureux · Rédaction Capibara · Mercredi 23 septembre 2026