Windows : le dernier certificat Secure Boot de 2011 a expiré, vérifiez votre PC
Le certificat Windows Production PCA 2011 a expiré le 19 octobre. Votre PC démarre toujours, mais sans nouvelles protections : la vérification en 4 étapes.
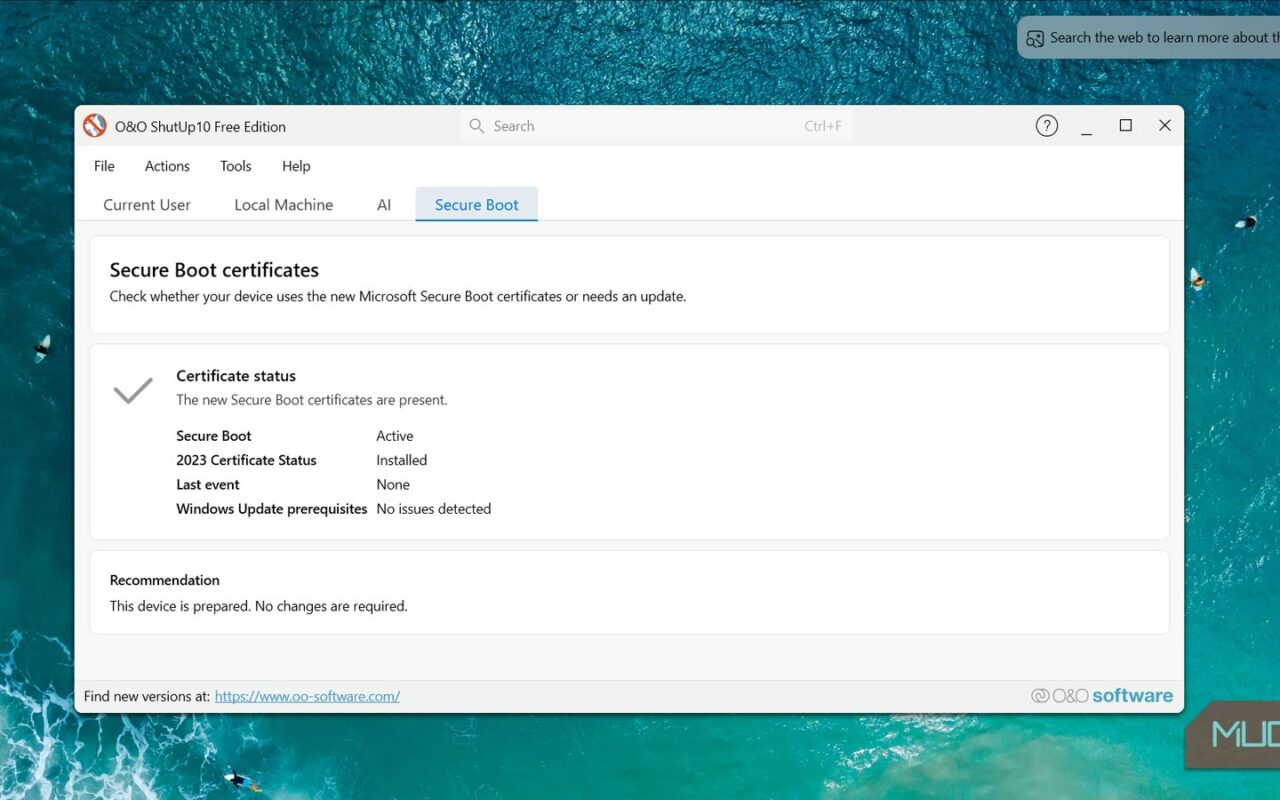
Le 19 octobre 2026, le certificat Microsoft Windows Production PCA 2011 a expiré. C’était le dernier des trois certificats de 2011 utilisés par Secure Boot, la fonction qui vérifie que rien de suspect ne se charge avant Windows ; les deux autres avaient expiré en juin. Ils sont remplacés par une nouvelle série datée de 2023.
Pas de panne, mais une protection figée
Pas de panique : selon la page de Microsoft, un PC qui n’a pas reçu les certificats de 2023 continue de démarrer et de recevoir les mises à jour habituelles de Windows. En revanche, il ne reçoit plus les nouvelles protections de la phase de démarrage, celle que visent les logiciels malveillants les plus tenaces, dits bootkits. Microsoft installe lui-même les nouveaux certificats sur une grande partie des PC ; certains modèles ont besoin d’une mise à jour du micrologiciel (le BIOS ou l’UEFI) de leur fabricant.
Qui est concerné
Tous les PC sous Windows 10 ou 11 où Secure Boot est activé, surtout les machines de plus de quelques années. Les PC récents sortis avec les certificats de 2023 n’ont rien à faire.
Vérifier en quatre étapes
- Installez toutes les mises à jour en attente dans Paramètres, Windows Update, puis redémarrez.
- Regardez l’état de Secure Boot. Sous Windows 11, ouvrez Sécurité Windows, Sécurité de l’appareil, puis la section Démarrage sécurisé. Selon MakeUseOf, une coche verte signifie que tout est en ordre ; un avertissement jaune indique qu’une mise à jour manque.
- Pour une réponse nette, ouvrez PowerShell en administrateur et tapez
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'. « True » : le nouveau certificat est présent. « False » : il manque. - S’il manque encore, cherchez une mise à jour du BIOS sur le site du fabricant de votre PC, avec le numéro exact du modèle, et suivez sa procédure, ordinateur branché sur secteur.
La précaution à ne pas oublier
Avant toute mise à jour du BIOS, notez votre clé de récupération BitLocker, que vous retrouverez sur votre compte Microsoft : une mise à jour du micrologiciel peut déclencher une demande de cette clé au redémarrage. Et ne désactivez pas Secure Boot pour « régler » un avertissement : vous perdriez la protection au lieu de la mettre à jour. Si vous démarrez aussi Linux sur le même PC, installez les dernières mises à jour de votre distribution, qui dépend des mêmes certificats.
Le Bien Heureux · Rédaction Capibara · Mardi 20 octobre 2026