Plex Media Server : les failles corrigées en septembre sont déjà exploitées, vérifiez votre version
Une chaîne de quatre failles ouvre les serveurs Plex non mis à jour. Des attaques installent un mineur de cryptomonnaie. La version 1.43.3 corrige tout.
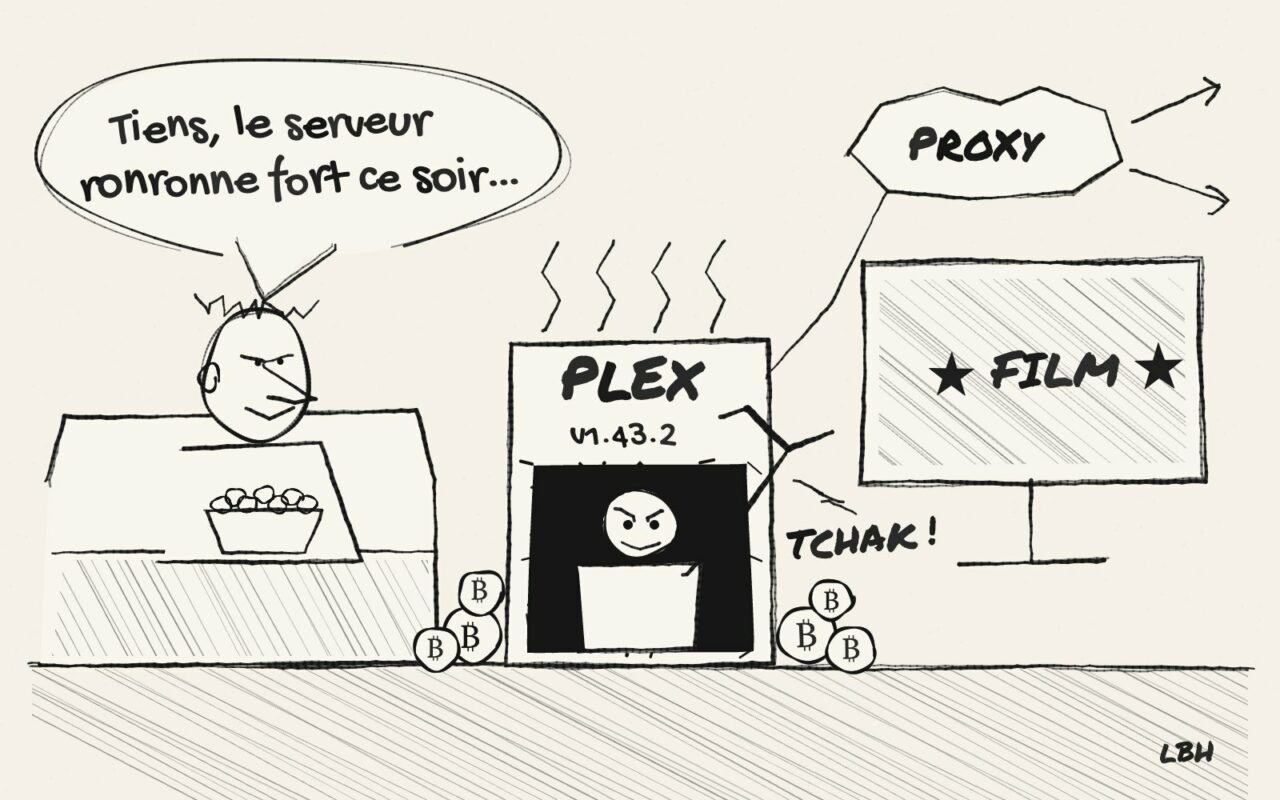
Le serveur multimédia de la maison est devenu une cible. Quatre failles de Plex Media Server, corrigées le 1er septembre 2026, sont exploitées sur Internet depuis la publication de leurs détails, le 16 octobre. Les machines touchées se retrouvent à miner de la cryptomonnaie ou à prêter leur connexion à des inconnus.
Quatre petites failles, une grande porte
Plex est ce logiciel qui transforme un PC, un NAS ou un mini-serveur en Netflix personnel : on y range ses films, et on les regarde depuis la télé, le téléphone ou l’autre bout du monde. Pour cette dernière possibilité, beaucoup d’utilisateurs exposent leur serveur directement sur Internet, sur le port 32400.
Le chercheur qui signe zmain a montré qu’en enchaînant quatre défauts, un inconnu sans aucun identifiant pouvait prendre le contrôle du serveur et y lancer le programme de son choix. Plex a reçu le rapport cet été et publié la version corrective 1.43.3 le 1er septembre. Le chercheur a publié son analyse complète le 16 octobre et évalue la chaîne à 9,8 sur 10 en gravité.
Détail qui intéressera les curieux : il explique avoir utilisé des modèles de langage « intensivement » pour cartographier le logiciel et chercher les failles, tout en gardant pour lui les choix de priorité. Un agent était même chargé de tenter de réfuter chaque trouvaille : ce qui résistait à la contradiction avait de bonnes chances d’être réel.
Un jour pour passer de la théorie aux attaques
Un second chercheur, cité par Ars Technica, a installé un faux serveur Plex servant d’appât. Il dit avoir vu des balayages dès le lendemain de la publication, puis des infections réussies. Deux charges reviennent : un mineur de cryptomonnaie, qui fait chauffer la machine pour le compte d’un tiers, et un proxy résidentiel, qui permet à des inconnus de faire passer leur trafic par votre connexion domestique. Votre adresse IP sert alors de paravent à des activités que vous ne choisissez pas.
Plex n’a pas commenté ces attaques. Le nombre de serveurs touchés n’est pas connu.
Que faire, et dans quel ordre
- Ouvrir l’interface de Plex, menu Paramètres, puis Général : la version installée s’y affiche. Il faut 1.43.3 ou plus.
- Sous Windows et macOS, activer les mises à jour automatiques ou télécharger la dernière version sur la page officielle.
- Sur un NAS, le centre de paquets du fabricant peut être en retard : Plex conseille alors d’installer manuellement le paquet de sa page de téléchargement.
- Si le serveur n’a pas besoin d’être joignable de l’extérieur, couper l’accès à distance dans les paramètres.
- Un serveur resté longtemps en version ancienne et exposé mérite un contrôle : processeur anormalement occupé, trafic sortant inhabituel, programmes inconnus.
En bref
- Quatre failles de Plex Media Server, corrigées le 1er septembre 2026 en version 1.43.3, sont exploitées.
- Enchaînées, elles permettent de prendre la main sur un serveur exposé, sans compte.
- Les attaques observées installent un mineur de cryptomonnaie et un proxy résidentiel.
- Vérifier la version, mettre à jour, et couper l’accès à distance s’il ne sert pas.
Sources : Plex, avis de sécurité du 1er septembre 2026 ; zmain, analyse publiée le 16 octobre 2026 ; dépôt du chercheur, liste des CVE ; Ars Technica, 19 octobre 2026.
Le Bien Heureux · Rédaction Capibara · Mardi 20 octobre 2026