Un Ledger piégé avant la vente : l’implant que le contrôle d’authenticité ne détecte pas
Ledger confirme un implant dans au moins un portefeuille vendu par un revendeur agréé. Des analystes évaluent les vols entre 86 et 102 millions de dollars.
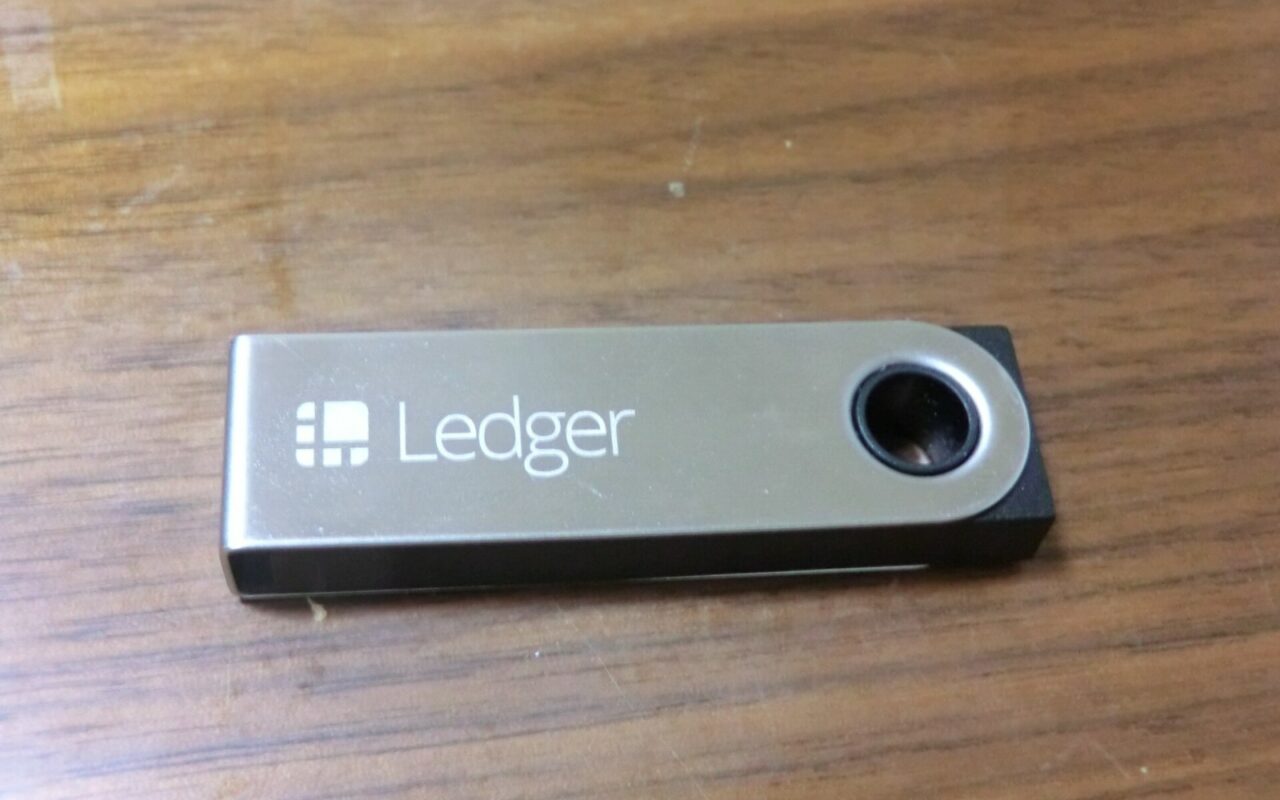
Un portefeuille Ledger sert à garder les clés de ses cryptomonnaies hors de portée d’internet. Le 10 octobre 2026, l’entreprise française a reconnu qu’au moins un de ses appareils, vendu par un revendeur agréé d’Asie du Sud-Est, contenait un implant matériel ajouté à son insu. La veille, des clients de ce revendeur avaient découvert leurs comptes vidés.
Ce qui est confirmé, et ce qui ne l’est pas
Ledger parle d’un nombre d’appareils « limité » et dit collaborer avec les autorités. Le revendeur, CryptoBilis, établi en Malaisie, a suspendu ses ventes ; Ledger l’a retiré de sa liste de revendeurs agréés le 12 octobre, rapporte Next.
Les montants, eux, viennent d’analystes indépendants qui ont suivi l’argent sur les blockchains. Un premier décompte donnait 86 millions de dollars. Bitquery, une société d’analyse de blockchains, arrive à 102 millions de dollars sortis de 324 portefeuilles, et décrit un voleur unique qui s’est entraîné deux semaines avant de tout vider. Un seul implant est confirmé à ce jour : rien n’établit que chaque portefeuille vidé en contenait un.
Comment un implant vole 24 mots
Tout repose sur la phrase de récupération, 24 mots affichés à la première mise en route. Qui les connaît peut reconstruire le portefeuille ailleurs et le vider, sans jamais toucher l’appareil.
Mark Karpelès, ancien patron de la plateforme Mt. Gox, affirme avoir ouvert un Ledger acheté chez ce revendeur. Selon sa description, rapportée par Next, l’implant comprend un microcontrôleur branché sur le bus interne de l’appareil, qui lit ce qui s’affiche à l’écran, et un modem cellulaire avec carte SIM virtuelle pour expédier la phrase dès qu’elle est créée. Ledger n’a pas confirmé ces détails.
Le contrôle d’authenticité a un angle mort
À chaque connexion, l’application de Ledger vérifie par cryptographie que la puce sécurisée de l’appareil est authentique. La page d’aide de l’entreprise le dit pourtant en toutes lettres : ce contrôle « ne peut pas détecter les modifications physiques non autorisées du matériel (telles que les implants espions), si la puce Secure Element d’origine reste intacte ». Le sceau numérique certifie la puce, pas ce qu’on a soudé à côté.
La même page publie, modèle par modèle, des photos de l’intérieur pour comparer. Elle prévient aussi qu’un appareil abîmé en l’ouvrant perd sa garantie.
Reste le conseil habituel : acheter chez Ledger ou chez un revendeur agréé. Il n’aurait rien changé ici, puisque celui-ci l’était. L’alerte ne vise que ce revendeur et ne dit rien des autres circuits. Next signale le témoignage, non confirmé, d’un acheteur européen qui dit avoir trouvé un implant dans un appareil acheté dans une grande chaîne d’électronique ; Ledger n’avait pas répondu à ses questions le 12 octobre.
En bref
- Ledger a confirmé le 10 octobre 2026 un implant matériel dans au moins un portefeuille vendu par le revendeur CryptoBilis.
- Des analystes évaluent les vols entre 86 et 102 millions de dollars, sans que chaque cas soit relié à un implant.
- Le contrôle d’authenticité de Ledger ne détecte pas ce type de modification, de l’aveu de l’entreprise.
- Les acheteurs concernés doivent changer d’appareil et de phrase de récupération.
Sources : Ledger, page d’aide « Vérifier l’intégrité du matériel » ; Next, 12 octobre 2026 ; Bitquery, enquête consultée le 12 octobre 2026 ; ZDNet France, 12 octobre 2026.
Le Bien Heureux · Rédaction Capibara · Mardi 13 octobre 2026