Frigos piratés : mots de passe faibles et appareils exposés, pas une faille récente
Le patron de l'Anssi a expliqué au Sénat que le piratage des frigos de supermarchés venait de défauts élémentaires, connus depuis 2014. Ce qu'il faut retenir.
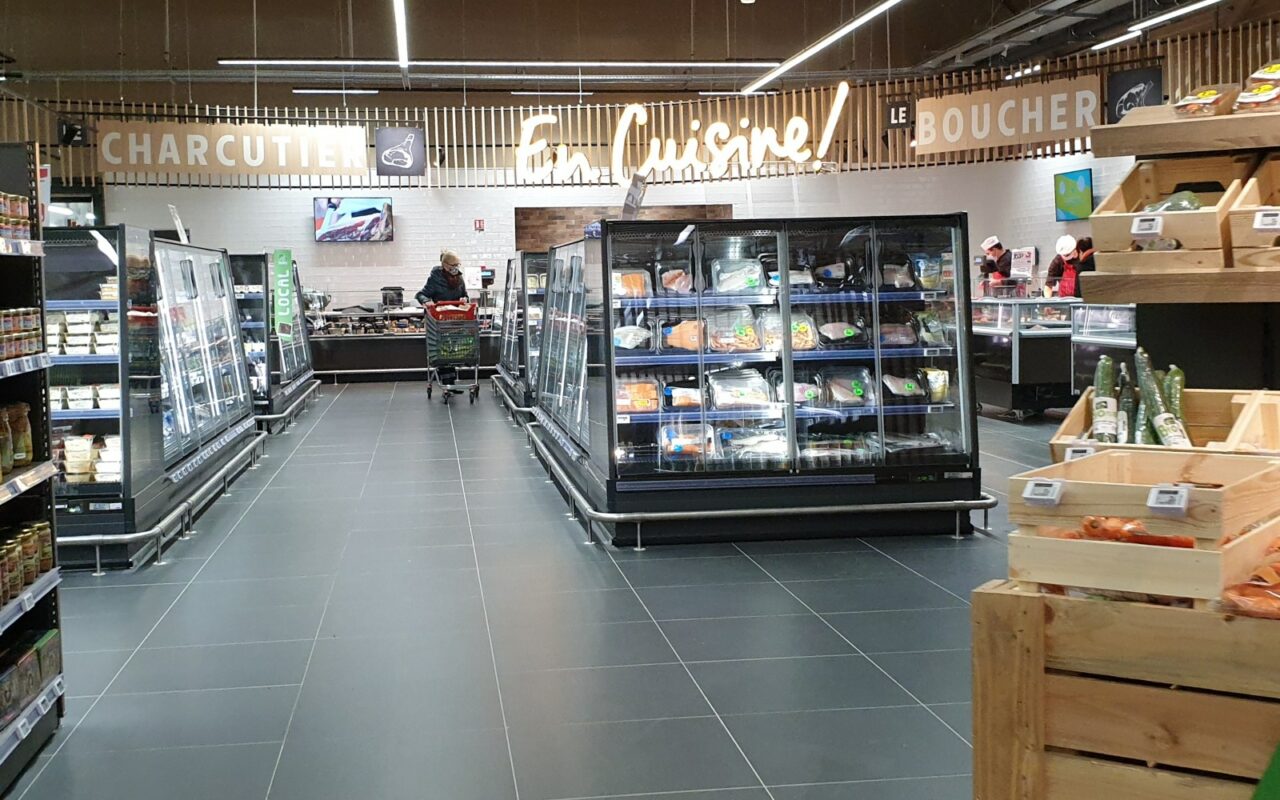
Pas de faille sophistiquée, mais des erreurs de base. Le 21 octobre 2026, devant la commission des affaires étrangères et de la défense du Sénat, Vincent Strubel, directeur général de l’Anssi, l’agence française de cybersécurité, a expliqué que le piratage des frigos de supermarchés français venait de « défauts de sécurisation élémentaires », selon Numerama.
Ce qui s’est passé
Dans la nuit du 11 au 12 octobre, des pirates ont pris la main sur des régulateurs frigorifiques Danfoss chez Intermarché, Leclerc ou Super U, et certains meubles réfrigérés se sont retrouvés réglés à 50 degrés. Dès le 13 octobre, des régulateurs d’une autre marque, Dixell, ont aussi été visés (on en a parlé ICI).
Ni CVE, ni attaque de génie
Des analyses circulaient, attribuant l’attaque à des failles publiées ces deux dernières années. Vincent Strubel les écarte : « Notre analyse […] est que ce ne sont pas ces vulnérabilités-là qui ont été exploitées. Ce sont des défauts de sécurisation élémentaires, à commencer par l’exposition directe sur Internet d’équipements frigorifiques et leur administration sans sécurisation particulière, des mots de passe faibles, ce genre de choses. »
Il n’a pas caché son agacement : ces erreurs font l’objet de recommandations de l’Anssi depuis 2014, dans un guide sur la sécurité des systèmes industriels mis à jour en novembre 2025, qui demande d’abord de ne jamais exposer ces équipements directement sur Internet. Michel-Édouard Leclerc, patron des centres E.Leclerc, avait reconnu le 14 octobre ne pas avoir eu « cette culture de la sécurité ».
Une agence sans pouvoir de contrainte
« L’Anssi n’a pas de pouvoir […] de contrainte des supermarchés dans le déploiement de leurs frigos », a reconnu son directeur. La directive européenne NIS2, qui étend les obligations de cybersécurité à bien plus d’entreprises, n’est toujours pas transposée en France. La Belgique l’applique depuis le 18 octobre 2024, et le CCB avait classé le pays parmi les plus exposés à ces attaques de frigos (on en a parlé ICI).
La leçon pour tous
- Un appareil connecté ne doit jamais être joignable directement depuis Internet sans protection : passez par un VPN ou un accès filtré.
- Changez les mots de passe par défaut et choisissez-les longs et uniques.
- Faites l’inventaire de ce qui est connecté : frigos, caméras, chaudières, alarmes.
En bref
- Selon l’Anssi, le piratage des frigos vient de défauts élémentaires : appareils exposés sur Internet, mots de passe faibles.
- Les failles récentes évoquées par certains analystes ne seraient pas en cause.
- L’Anssi recommande depuis 2014 de ne pas exposer ces équipements, sans pouvoir l’imposer.
- La Belgique applique NIS2 depuis 2024 ; la France ne l’a pas encore transposée.
Sources : Numerama (21 octobre 2026) ; Audition au Sénat (21 octobre 2026) ; Anssi, La cybersécurité des systèmes industriels.
Le Bien Heureux · Rédaction Capibara · Jeudi 22 octobre 2026