Fisc belge, écoles vaudoises, mairies françaises : derrière les cyberattaques d’octobre, l’envolée des failles
MyMinfin, écoles vaudoises, mairies françaises : derrière les attaques d'octobre, 72 812 failles recensées en neuf mois, plus que toute l'année 2025.
Le 28 octobre, le SPF Finances a débranché MyMinfin, Tax-on-web et Biztax pour contenir une intrusion (on en a parlé ICI). Retour le 31 octobre à 17 h 50 : selon le SPF, l’enquête montre qu’« aucune donnée n’a été exfiltrée ». Les échéances fiscales concernées restent reportées au 16 novembre.
Le même mois, un intrus a copié les noms et adresses scolaires d’environ 38 000 élèves et 3 500 enseignants vaudois. Et à Saint-Pierre-des-Corps, près de Tours, « un groupe criminel » a bloqué la mairie et emporté des copies de cartes d’identité, de cartes Vitale et de RIB.
Trois emblèmes, trois pays, une même toile de fond. Ces attaques tombent en pleine envolée des failles informatiques : 72 812 ont été recensées de janvier à septembre 2026, déjà 51 % de plus que sur toute l’année 2025. Plus de failles trouvées, donc plus de correctifs à installer, et des attaquants qui dégainent plus vite que les réparateurs. Voici la mécanique, chiffres à l’appui.
Une précision avant de plonger : ce sont des attaques contre l’État, pas forcément par un État. Aucun dossier d’octobre n’est attribué à un pays ; la seule victime qui nomme un auteur parle d’« un groupe criminel ».
Octobre, le mois où les guichets ont fermé
Couper, c’est la première défense, et l’usager la paie : le SPF Finances reconnaît lui-même un « impact important » sur les citoyens et les entreprises. Près de Paris, l’Institut national d’études démographiques (Ined), visé le week-end du 17 octobre, a coupé l’accès à ses serveurs « pour contenir la menace », selon le Campus Condorcet. Dans le Berry, la communauté de communes des Portes du Berry a découvert le 12 octobre que des dossiers d’urbanisme ou d’état civil étaient devenus inaccessibles ; un vol « ne peut être ni confirmé ni exclu », écrit-elle.
D’autres ont perdu des fichiers. Dans le canton de Vaud, l’intrus détecté le 26 octobre a aussi emporté le contenu des demandes d’aide informatique des gymnases et écoles professionnelles ; ni mots de passe ni notes, précise le canton. À Saint-Pierre-des-Corps, les fichiers viennent de presque tous les services, de l’état civil à la police municipale, et contiennent parfois des informations sur la santé ou les enfants, détaille la FAQ de la ville.
À Bruxelles, le HUB a coupé le 12 octobre au soir un accès pirate entré par une faille d’un logiciel d’études cliniques. Exposés : matricule, fonction, lieu de travail et numéro Inami de membres du personnel, selon Le Spécialiste, sans usage frauduleux constaté. Retenez ce mot, faille : il va beaucoup servir.
Dans les Hauts-de-France, enfin, le président de Région Xavier Bertrand a annoncé la fuite des données d’environ 545 000 personnes chez deux prestataires : jusqu’à 515 000 chez Atexo, environ 30 000 bénéficiaires de la carte Génération #HDF chez Docaposte, avec des RIB et des contrats d’apprentissage, rapporte l’AFP. Le pirate en revendiquait 700 000, non confirmés.
Le maillon faible s’appelle prestataire
Atexo et Docaposte ne sont pas des exceptions. En Flandre, eSignFlow, l’outil de signature électronique de l’éditeur Vanden Broele, a reçu des visites malveillantes les 22 et 23 octobre. À Overijse, l’intrus a vu des coordonnées, des titres de documents et des noms de citoyens, sans rien télécharger ; Bilzen-Hoeselt a débranché l’outil le 23 octobre et prévenu le Centre pour la cybersécurité Belgique.
En France, la Cnaf a fermé le 10 octobre Vacaf, sa plateforme d’aide aux vacances hébergée chez un prestataire, après une fuite de données de bénéficiaires ; les allocations, gérées par un autre système, ne sont pas touchées, assure la Cnaf. En Suisse, PK Softech, éditeur de logiciels pour caisses de pension, a signalé le 8 octobre une attaque : des données de plusieurs caisses, dont Publica, celle de la Confédération, ont été volées. Le Préposé fédéral à la protection des données a ouvert une enquête formelle le 22 octobre.
L’ANSSI, l’agence française de cybersécurité, l’avait noté dans son bilan 2025 : le nombre d’incidents liés à des vols de données « a significativement augmenté », parfois après la compromission d’un prestataire. Une commune peut verrouiller son réseau et se faire voler par celui de son fournisseur. Quant aux revendications des forums de pirates, nous ne les comptons pas tant que l’organisme visé ne confirme rien.
Une exponentielle qui se cabre
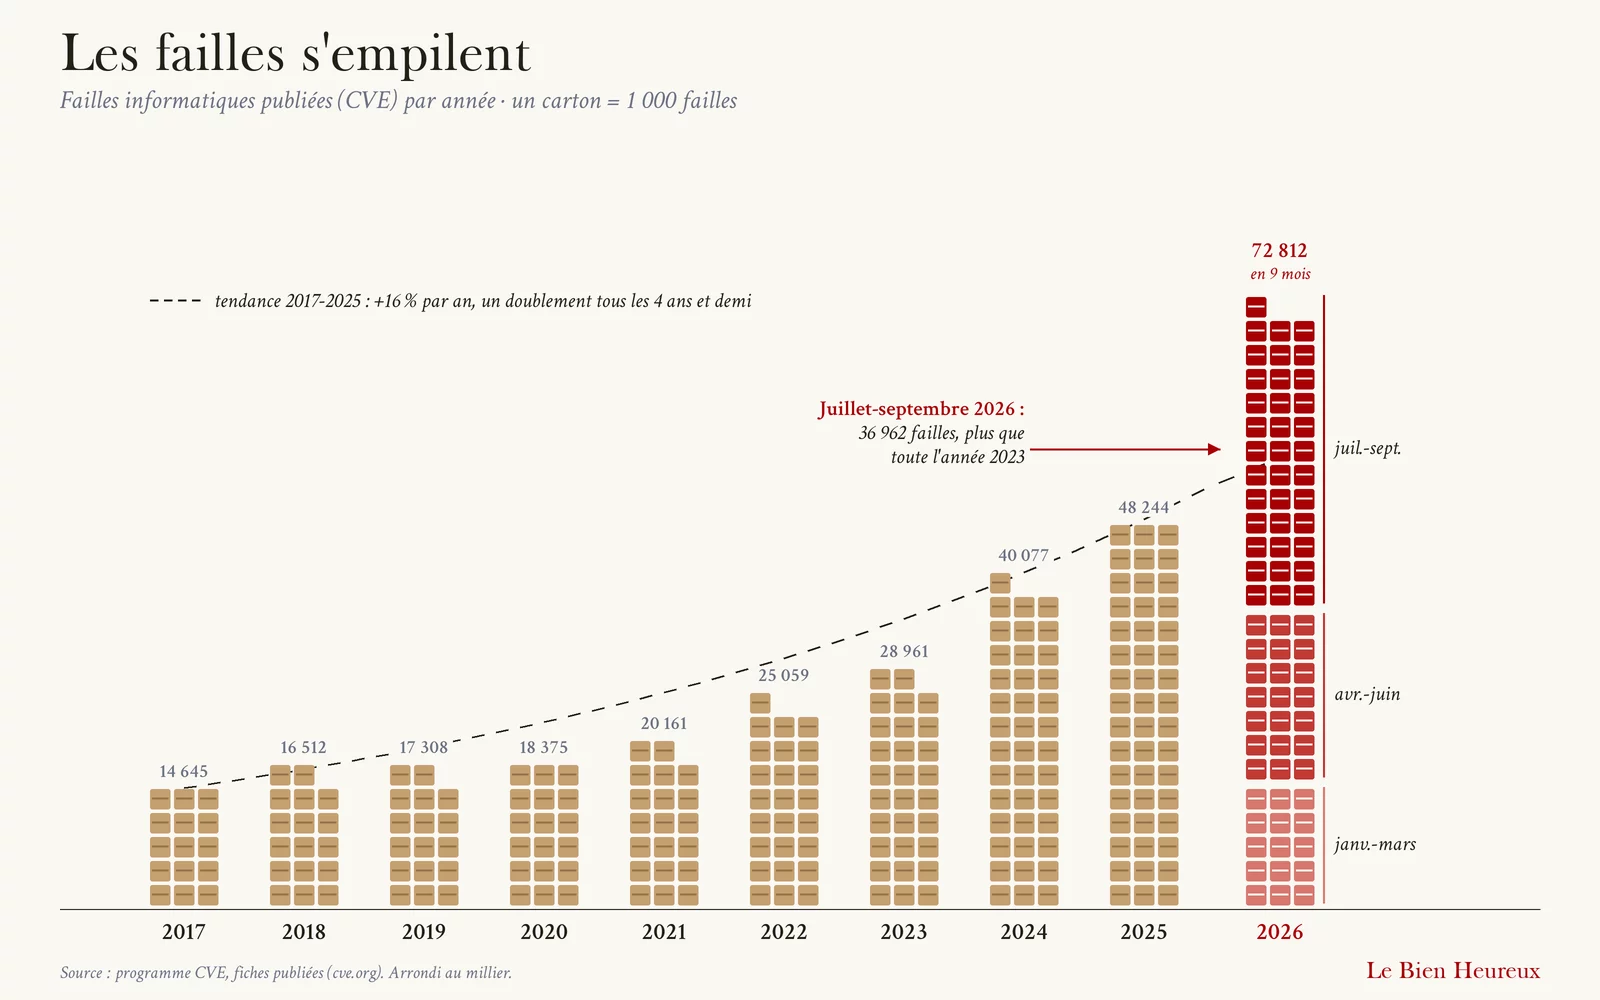
Pour compter les failles, le monde a un registre : le programme CVE, lancé en 1999 et financé par les États-Unis. Chaque faille reçoit un numéro, du type CVE-2026-96951, attribué par l’une des 563 autorités de numérotation réparties dans 43 pays : éditeurs, chercheurs, agences publiques. Ses statistiques racontent une histoire en deux temps.
| Année | Failles publiées |
|---|---|
| 2017 | 14 645 |
| 2019 | 17 308 |
| 2021 | 20 161 |
| 2022 | 25 059 |
| 2023 | 28 961 |
| 2024 | 40 077 |
| 2025 | 48 244 |
| 2026 (janvier à septembre) | 72 812 |
Premier temps, une exponentielle presque sage : environ +16 % par an de 2017 à 2025, soit un doublement tous les quatre ans et demi. C’est la définition même de l’exponentielle, une croissance proportionnelle à ce qui existe déjà. La légende de l’échiquier l’illustre : un grain de riz sur la première case, deux sur la deuxième, quatre sur la troisième, et le royaume entier n’y suffit plus avant la dernière.
Second temps, 2026 cabre la courbe. Trimestre par trimestre : 12 796 failles publiées fin 2025, puis 15 154, 20 696 et 36 962 de juillet à septembre 2026. D’un trimestre à l’autre, la hausse passe de +18 % à +37 %, puis à +79 % : ce n’est plus seulement la quantité qui grimpe, c’est la vitesse de croissance elle-même. Un seul trimestre de 2026 compte plus de failles que toute l’année 2023. Et les autorités de numérotation ont déjà réservé 105 782 numéros en 2026, contre 70 729 sur toute l’année 2025.
Prudence d’universitaire : une CVE n’est pas une catastrophe. Une partie de la hausse vient de ce qu’on compte mieux. Les autorités de numérotation publient désormais 95 % des fiches elles-mêmes, contre 50 % en 2017, et le noyau Linux, devenu sa propre autorité en 2024, attribue un numéro à la plupart des correctifs susceptibles de toucher la sécurité. Beaucoup de ces failles dorment dans de vieux pilotes que presque personne n’utilise. Comme en épidémiologie, quand on teste plus, on trouve plus. Mais le compteur ne ment pas sur l’essentiel : jamais autant de défauts n’ont été trouvés, et chacun appelle un correctif.
Windows, Linux, macOS : le grand ménage
Le Patch Tuesday, la tournée mensuelle de correctifs de Microsoft, en donne la mesure. En octobre 2016, il corrigeait 32 failles attribuées par Microsoft. En octobre 2025, 176. Le 13 octobre 2026 : plus de 1 400, d’après le guide officiel des mises à jour de l’éditeur, huit fois plus qu’un an plus tôt. Le compteur a pris l’escalier : 211 en juin, 954 en septembre.
Une seule de ces failles était déjà exploitée par des attaquants : CVE-2026-96951, dans l’interface Windows Shell. Détail savoureux, parmi ses découvreurs, Microsoft crédite « Benoit Sevens using Claude with Anthropic ». Un chercheur, une IA, et une faille déjà utilisée dans la nature.
Côté Linux, Greg Kroah-Hartman, l’un des gardiens du noyau, a montré la même pente en préparant sa conférence aux Kernel Recipes de Paris : environ 500 failles corrigées par version du noyau de Linux 6.9 à 6.19, plus de 1 000 depuis Linux 7.0, plus de 1 500 avec Linux 7.2, rapporte Phoronix. Une nouvelle version sort environ tous les deux mois.
Chez Apple, la mise à jour macOS Golden Gate 27.2 du 26 octobre corrige 263 failles. macOS Sequoia 15.1, en octobre 2024, en corrigeait 82 ; macOS Tahoe 26.1, en novembre 2025, 114.
Pour l’informaticien d’une commune ou d’une école, chaque mois ressemble désormais à un déménagement dont les cartons se multiplient pendant qu’il les porte.
Les cambrioleurs arrivent avant le serrurier
Toutes les failles ne servent pas. L’agence américaine de cybersécurité, la CISA, tient le catalogue de celles qui sont réellement exploitées : 1 766 au 30 octobre 2026, dont 361 utilisées par des rançongiciels. De janvier à octobre, elle en a ajouté 148 en 2024, 214 en 2025 et 282 en 2026, dont 36 rien qu’en octobre. Les failles exploitées grimpent donc nettement, +32 % en un an, mais bien moins vite que les failles trouvées.
Le danger est ailleurs : dans la vitesse. Selon le rapport M-Trends 2026 de Mandiant, la branche de Google qui enquête sur les intrusions, le délai moyen entre la révélation d’une faille et sa première exploitation est passé de 63 jours en 2018 à -1 jour en 2024, puis à environ -7 jours en 2025, une estimation, rapporte Help Net Security. Négatif : en moyenne, l’attaque commence avant que le correctif existe. Les cambrioleurs arrivent avant le serrurier.
Le même rapport compte les failles exploitées comme première porte d’entrée des intrusions pour la sixième année d’affilée, dans 32 % des cas où l’entrée a pu être établie. Et une fois dedans, tout s’enchaîne : le délai médian entre la première intrusion et sa transmission à un autre groupe criminel est tombé de plus de huit heures en 2022 à 22 secondes en 2025.
L’IA, chercheuse de failles des deux côtés
Pourquoi 2026 décolle-t-elle ? La piste la plus solide tient en deux lettres : IA. Les grands modèles de langage lisent désormais le code source à la chaîne. Phoronix relie la vague du noyau Linux à la prolifération des modèles d’IA qui analysent ses quelque 40 millions de lignes ; Microsoft crédite une IA dans sa faille la plus urgente d’octobre. Nous suivons ce mouvement dans notre dossier L’IA qui démonte les logiciels.
L’IA ne crée pas ces failles : elles existaient déjà, enfouies dans le code. Elle raccourcit le temps qui sépare l’existence d’un défaut de sa découverte. Pour les défenseurs, c’est une aubaine, à condition de suivre la cadence. Pour les attaquants, c’est le même outil, sans le formulaire de déclaration.
Le déséquilibre est là : trouver devient presque gratuit, corriger reste un travail humain, et installer le correctif dépend d’une commune, d’une école ou d’un prestataire qui n’a ni le temps ni l’équipe. Les mainteneurs de Linux eux-mêmes en profitent pour supprimer de vieux pilotes plutôt que de les réparer, note Phoronix.
Ce que ça engendre : la course au correctif
Neuchâtel l’a vécu en accéléré. Le 21 octobre, le langage PHP, qui fait tourner une large part des sites web, publie des correctifs pour des failles critiques. Le jour même, le canton coupe ses sites cantonaux et communaux, les corrige et les rallume en trois jours ; la suspension « n’a fait suite à aucune attaque constatée », précise le canton. Le 26 octobre, la CISA ajoutait d’ailleurs deux failles de PHP à son catalogue des failles exploitées.
C’est la nouvelle normalité : couper par précaution, corriger en urgence, rallumer. Multipliez par plus de 1 400 correctifs Microsoft, 263 chez Apple et plus de 1 500 par version de Linux, et vous obtenez des services publics qui ferment plus souvent, des prestataires débordés et des fenêtres de tir pour les attaquants.
Les services publics sont en première ligne. En France, l’ANSSI comptait déjà 1 366 incidents en 2025, contre 831 en 2022 : 34 % dans l’éducation et la recherche, 24 % dans les ministères et collectivités, 10 % dans la santé. Les impôts, les écoles et les hôpitaux de notre titre, en somme. L’agence prévient que ces chiffres reflètent ce qu’on lui signale, et ils datent d’avant l’envolée de 2026.
La parade tient en un verbe : trier. C’est la raison d’être du catalogue de la CISA, qui oblige les agences fédérales américaines à corriger en priorité les failles qu’il liste. Personne ne peut installer 72 812 correctifs à la main ; tout le monde peut commencer par les quelques dizaines que des attaquants utilisent déjà, et automatiser le reste.
Et vous, que faire ?
Une fuite de noms et d’adresses semble anodine, mais elle rend crédible le faux message qui citera votre école ou votre commune. La FAQ de Saint-Pierre-des-Corps donne les bons réflexes :
- se méfier des appels, SMS et e-mails inattendus, même s’ils citent des informations exactes ;
- ne jamais donner de code, de mot de passe ou de coordonnées bancaires, et ne pas cliquer sur leurs liens ;
- un RIB volé n’est pas une carte volée : pas d’opposition, mais prévenez votre banque et surveillez les prélèvements.
Ajoutons deux gestes. Activez les mises à jour automatiques de l’ordinateur et du téléphone, et redémarrez quand ils le demandent : avec 263 failles corrigées dans une seule mise à jour de macOS, remettre à plus tard n’est plus une option. Et pour MyMinfin, tapez vous-même l’adresse plutôt que de suivre un lien reçu.
En bref
- Le SPF Finances, les écoles vaudoises et la mairie de Saint-Pierre-des-Corps ont été frappés en octobre, sans qu’aucun État soit désigné comme auteur.
- Ces attaques tombent en pleine envolée : 72 812 failles publiées de janvier à septembre 2026, 51 % de plus que sur toute l’année 2025.
- Après dix ans à +16 % par an, la courbe accélère : +79 % au troisième trimestre 2026.
- Microsoft a corrigé plus de 1 400 failles en octobre, Apple 263 dans une mise à jour de macOS, Linux plus de 1 500 par version.
- L’IA accélère la découverte ; les attaques démarrent en moyenne avant le correctif. Mettez à jour, et méfiez-vous des messages trop bien renseignés.
Sources : SPF Finances, 31 octobre 2026, Canton de Vaud, Saint-Pierre-des-Corps, Le Spécialiste, AFP via Techniques de l’Ingénieur, Overijse, Bilzen-Hoeselt, Cnaf, PFPDT, Campus Condorcet, Portes du Berry, Canton de Neuchâtel, ANSSI, Panorama de la cybermenace 2025, programme CVE, statistiques, CISA, catalogue des failles exploitées, Microsoft, guide des mises à jour de sécurité, Apple, macOS Golden Gate 27.2, Apple, macOS Sequoia 15.1, Apple, macOS Tahoe 26.1, Phoronix, Help Net Security, M-Trends 2026.
Cet article…
Le Bien Heureux · Rédaction Capibara · Samedi 31 octobre 2026