Windows 11 va résumer la sécurité de votre PC en un oui ou un non, lisible par les applications
Secure Boot, intégrité mémoire, pilotes signés : huit critères réunis dans un statut que des logiciels pourront exiger. En test, diffusion visée en 2027.
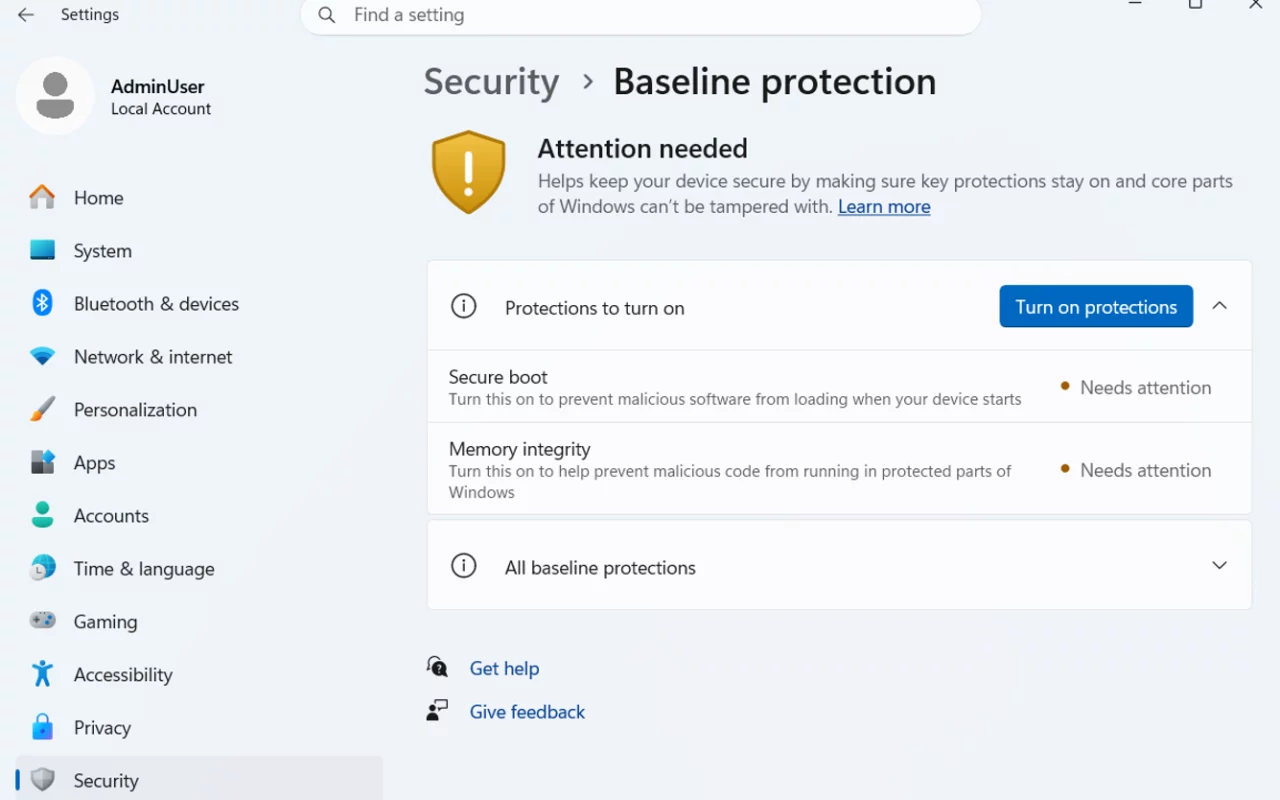
Votre banque, un jeu en ligne ou le logiciel de votre employeur pourraient un jour demander à Windows si votre PC est sûr, et recevoir une réponse nette. Microsoft a présenté le 17 novembre Windows baseline protection, un état de sécurité qui tient en un vrai ou faux. La fonction est en test, la diffusion générale est visée pour 2027, sans date précise.
La première version réunit huit critères. On y trouve un processeur de sécurité, Secure Boot, qui vérifie que le démarrage n’a pas été trafiqué, la sécurité fondée sur la virtualisation, l’intégrité mémoire et l’obligation de pilotes signés.
Ces protections existent déjà, éparpillées dans les réglages. La nouveauté est de les résumer en un seul état, numéroté par version, que Windows peut certifier auprès d’un tiers par une attestation.
Des applications et des services pourront consulter cet état, et certains réclamer une attestation. Microsoft cite des partenaires qui testent la fonction, sans dire qu’ils bloqueront quoi que ce soit. Aucune application ne refuse un PC sur ce critère à ce stade.
Le sujet devient sensible ensuite. Un anti-triche de jeu ou une banque pourrait conditionner l’accès à ce « oui ». Les critères évolueront avec les versions, et chaque éditeur fixera ses propres exigences.
Un PC en double démarrage avec Linux tourne parfois sans Secure Boot. Avant de toucher à Secure Boot ou à l’UEFI, notez votre clé de récupération BitLocker : un changement de configuration peut la réclamer au démarrage suivant. Les conséquences dépendent de chaque machine.
Dans la build expérimentale 26340.10013, l’option apparaît dans Paramètres, Sécurité, Baseline protection, et seulement chez une partie des testeurs. Ne l’installez pas sur un PC de travail juste pour essayer : c’est une préversion.
Rassembler huit protections sous un seul voyant aide qui gère un parc de PC. Le risque est ailleurs : un « non » pourra devenir une porte fermée, décidée par chaque éditeur, sur un PC parfaitement utilisable. Microsoft a déjà écarté de Windows 11 des machines saines avec l’exigence du TPM 2.0.
D’ici 2027, rien ne change pour vous. La question à suivre est simple : quelles applications exigeront ce « oui » pour s’ouvrir.
- Windows baseline protection résume huit protections en un état vrai ou faux.
- Des applications pourront le consulter, aucune ne bloque un PC à ce stade.
- En double démarrage, gardez votre clé BitLocker avant de modifier Secure Boot.
Sources : Microsoft, présentation technique, 17 novembre 2026, Microsoft, notes de la build 26340.10013, Microsoft, sécurité de Windows à Ignite 2026.
Cet article…
Le Bien Heureux · Rédaction Capibara · Jeudi 19 novembre 2026