Faille « PHP2Shell » : CCB, police fédérale, Flandre et médias débranchent leurs sites
Deux failles critiques dans PHP poussent l'Europe à couper ses sites publics. Le CCB demande de patcher ou de débrancher. Ce qui est touché, et que faire.
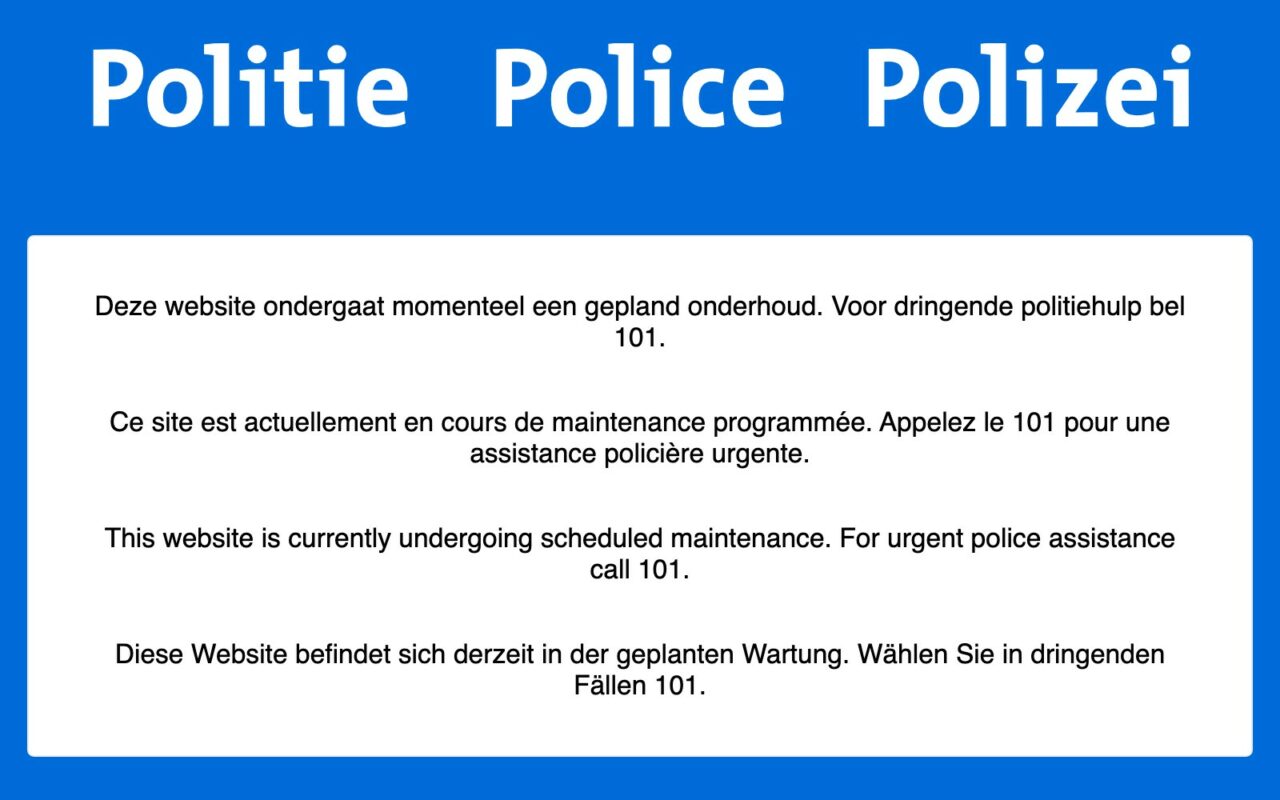
Le Centre pour la cybersécurité Belgique a débranché son propre site. Le mercredi 21 octobre 2026, deux failles critiques dans PHP, le langage qui fait tourner une grande partie du Web, ont poussé des administrations et des entreprises de toute l’Europe à mettre leurs sites hors ligne par précaution. En Belgique, la Région flamande, la police fédérale, plusieurs SPF, la VRT, DPG Media, Roularta, Smartschool et des hôpitaux anversois ont coupé tout ou partie de leurs sites. En France, l’État a placé ses sites en maintenance. Le correctif est sorti à 16 h, heure belge. La remise en ligne, elle, prendra du temps.
Deux failles notées 9,2 sur 10
Les deux vulnérabilités, baptisées « PHP2Shell », portent les références CVE-2026-109618 et CVE-2026-109619. Les avis de sécurité de PHP leur attribuent chacune la note de 9,2 sur 10 et la mention « critique » (avis 1, avis 2). Elles permettent à un attaquant d’exécuter son propre code sur un serveur sans aucun identifiant, à distance.
Dans son avis publié le 21 octobre, le projet PHP demande à tous ses utilisateurs de mettre à jour « immédiatement ». Toutes les installations qui répondent à des requêtes web sont concernées, quel que soit leur mode de fonctionnement : PHP-FPM, Apache avec mod_php, php-cgi, FrankenPHP ou LiteSpeed. Le risque est jugé le plus élevé pour mod_php, avec une attaque démontrée où une simple requête anonyme déclenche la faille avant même que le site ait commencé à travailler.
En Belgique : le CCB demande de patcher ou de couper
Le CCB conseille aux entreprises et organisations qui ne peuvent pas installer le correctif immédiatement de mettre leur site hors ligne, a indiqué sa porte-parole, Katrien Eggers, à l’agence Belga, citée par La Libre. Une mesure de précaution : le CCB n’a, à ce stade, recensé aucune attaque contre des sites belges. Vers 20 h 25, sa page d’accueil affichait toujours un message de maintenance en quatre langues.
Selon la RTBF et BX1, la liste des sites coupés, non exhaustive, est longue :
- Fédéral : sites de la police fédérale (le 101 reste joignable), des Affaires étrangères, du SPF Emploi et du SPF Finances, dont finances.belgium.be et ruling.be. MyMinfin reste accessible, car il ne fonctionne pas avec PHP.
- Régions : sites officiels de la Région flamande, à la demande du ministre-président Matthias Diependaele, et portail du Parlement flamand ; site de la Région bruxelloise en partie en maintenance.
- Médias : site de la VRT, plusieurs sites de DPG Media, et chez Roularta, Le Vif, Trends-Tendances, Flair et d’autres magazines.
- Santé et enseignement : sites d’hôpitaux anversois et Smartschool, la plateforme utilisée par de nombreuses écoles.
Vers 20 h 25, finances.belgium.be affichait encore une page d’indisponibilité citant les deux failles, tandis que la page d’accueil de la VRT était de nouveau accessible.
En France : l’État en maintenance préventive
En France, le ministère de l’Intérieur a mis ses sites à l’arrêt après la « détection d’une vulnérabilité critique de sécurité » signalée par l’Anssi, selon France 3. Le site des impôts, les préfectures, dont celle des Bouches-du-Rhône, les Crous, Météo-France et Aix-Marseille Université étaient inaccessibles. Le CERT-FR compte plus de 600 000 serveurs PHP sur l’Internet français. À 18 h, les sites concernés n’étaient toujours pas revenus, et les préfectures informaient le public par les réseaux sociaux et par affichage.
Partout en Europe, la même réponse
Aux Pays-Bas, le centre national de cybersécurité a lui aussi coupé son site, le portail du port de Rotterdam est hors ligne, sans conséquence sur les opérations, et l’aéroport de Schiphol a suspendu son application. En Finlande, Valtori, le centre informatique de l’État, a retiré des sites publics sans avoir trouvé de trace d’exploitation, en jugeant simplement le risque trop élevé, selon Startup Fortune, qui cite Bloomberg. Au Royaume-Uni, le conseil municipal d’Édimbourg et la BBC ont fait de même, et la fondation Wikimédia a coupé certains systèmes, rendant brièvement des parties de Wikipédia inaccessibles, selon The Deep Dive. Les appels à mettre PHP à jour en urgence sont allés jusqu’au Japon, rapporte Numerama.
Pourquoi une faille dans PHP touche autant de monde
PHP fabrique les pages de très nombreux sites au moment où on les demande. WordPress, Drupal, Joomla, Magento, beaucoup de webmails et d’outils d’administration reposent dessus, souvent sans que leurs propriétaires le sachent. La société de sécurité Wiz estime qu’environ 70 % du Web serait concerné et que les défauts existaient depuis plus de dix ans, selon The Deep Dive. Le CERT-EU, cité par Startup Fortune, n’exclut pas que des versions remontant à PHP 5 soient touchées.
Le fonctionnement des failles, décrit par PHP, tient à la gestion de la mémoire. La première survient quand PHP manque de mémoire en plein traitement d’une requête : des données à moitié préparées sont ensuite traitées comme valides. La seconde laisse survivre des informations internes après la libération de la mémoire qui les contenait ; la requête suivante, traitée par le même processus, peut alors les réutiliser. Dans les deux cas, l’attaquant peut prendre la main sur le serveur, et donc sur ses fichiers et ses bases de données.
Une course contre la montre
Les détails devaient rester secrets jusqu’au jeudi 22 octobre, le temps que les administrateurs se préparent. Mais les références des failles ont fuité dès le 20 octobre, et PHP a avancé la publication de ses correctifs au mercredi 21 à 14 h UTC, selon Startup Fortune. La société watchTowr dit avoir reproduit l’une des deux failles. Le directeur technique de Cloudflare, Dane Knecht, signale de « premières attaques », et l’entreprise a déployé des règles de filtrage d’urgence pour tous ses clients, y compris gratuits, selon Help Net Security.
La découverte relance aussi le débat sur l’intelligence artificielle. Selon Wiz, cité par Help Net Security, les modèles d’IA les plus avancés ont fortement réduit la difficulté de transformer ces défauts en attaque. The Deep Dive affirme que les chercheurs de Calif et de Wiz les ont trouvés à l’aide d’une IA d’OpenAI ; nous n’avons pas pu le confirmer de façon indépendante.
Que faire
- Vous gérez un site en PHP : installez PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, ou les paquets corrigés de votre distribution Linux, puis redémarrez les services PHP. PHP 8.1 et les versions plus anciennes ne sont plus mises à jour par le projet : passez à une version suivie.
- Impossible de mettre à jour tout de suite : suivez la consigne du CCB et coupez le site. PHP décrit des réglages qui réduisent l’exposition, mais précise qu’ils ne rendent pas une installation sûre.
- Votre site est chez un hébergeur (WordPress mutualisé, par exemple) : vérifiez auprès de lui que PHP a bien été mis à jour.
- Vous êtes simple usager : certaines démarches en ligne sont impossibles pour l’instant. Méfiez-vous des messages qui profiteraient de la situation pour vous faire cliquer sur un lien, et transférez-les à suspect@safeonweb.be.
En bref
- Deux failles critiques dans PHP, notées 9,2 sur 10, permettent de prendre la main sur un serveur sans identifiant.
- Le correctif est sorti le 21 octobre à 16 h, heure belge, un jour plus tôt que prévu après une fuite.
- Le CCB demande d’installer le correctif ou de couper son site ; aucune attaque n’a été recensée en Belgique.
- Police fédérale, SPF, Région flamande, VRT, DPG Media, Roularta, Smartschool et hôpitaux anversois ont coupé des sites.
- En France, l’État a mis ses sites en maintenance à la demande de l’Anssi.
Sources : PHP, avis de sécurité du 21 octobre 2026 ; La Libre, dépêche Belga (21 octobre 2026) ; RTBF (21 octobre 2026) ; BX1 (21 octobre 2026) ; France 3 Provence-Alpes-Côte d’Azur (21 octobre 2026) ; Help Net Security (21 octobre 2026) ; Startup Fortune (21 octobre 2026) ; The Deep Dive (21 octobre 2026).
Le Bien Heureux · Rédaction Capibara · Mercredi 21 octobre 2026