OVHcloud : son outil en ligne de commande piraté pour voler les secrets des développeurs
Le 19 octobre, des versions de l'outil en ligne de commande d'OVHcloud ont été remplacées par un logiciel voleur de secrets. Qui est touché, et que faire.
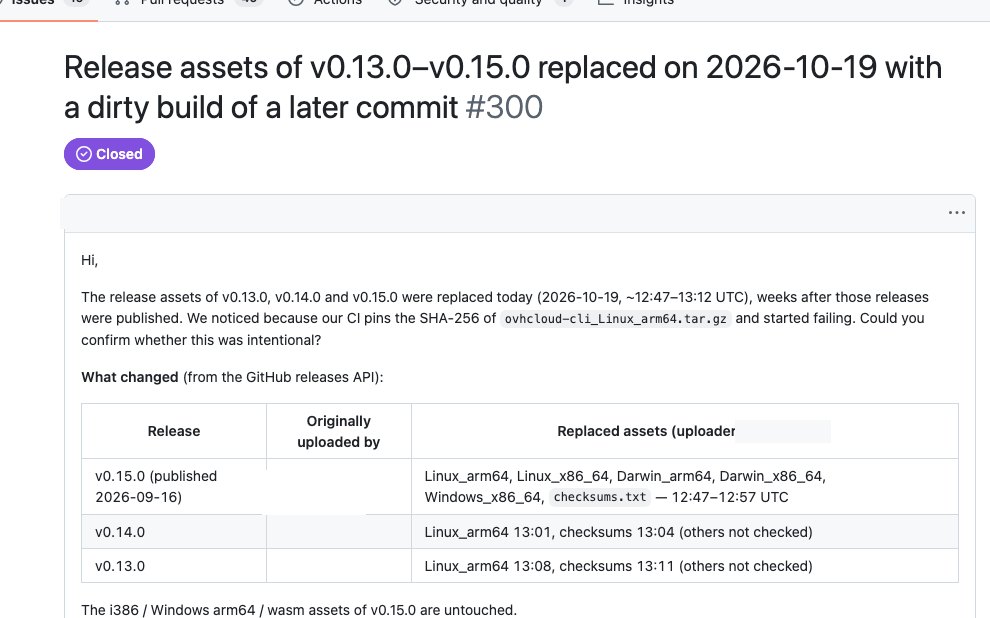
Le lundi 19 octobre 2026, pendant une partie de l’après-midi, télécharger l’outil officiel en ligne de commande d’OVHcloud pouvait installer un logiciel malveillant. Un attaquant a remplacé les fichiers de cinq versions déjà publiées, de la v0.11.0 à la v0.15.0, sur le compte GitHub de l’hébergeur français. Le fondateur d’OVHcloud, Octave Klaba, décrit le programme piégé comme « un binaire dont le job est de récupérer les secrets sur le disque », selon ZDNet.
Repéré grâce à une empreinte
C’est un utilisateur qui a donné l’alerte. Son système d’intégration continue vérifiait l’empreinte SHA-256 de l’archive téléchargée : elle a soudain changé, et les compilations ont échoué. Il a ouvert un signalement sur GitHub à 15 h 50, heure belge. OVHcloud a supprimé les fichiers piégés à 16 h 21, puis publié une version 0.16.0 signée et non modifiable, et un avis de sécurité le 20 octobre. Selon Octave Klaba, la compromission a duré de 14 h 47 à 16 h 21.
Un compte de développeur piraté
L’attaquant n’a pas touché au code source. Il est passé par le compte GitHub d’un contributeur légitime d’OVHcloud, puis a simplement remplacé les fichiers des versions existantes. OVHcloud reconnaît qu’une option de GitHub qui empêche de modifier une version après publication n’était pas activée. Selon OpenSourceMalware, le compte était compromis depuis sept mois et l’attaque porte la signature de GlassWorm, une campagne qui vise les développeurs depuis 2025.
Qui est concerné, et que faire
Sont exposés ceux qui ont installé ou mis à jour l’outil le 19 octobre pendant cette fenêtre, par le script d’installation, par Homebrew ou en téléchargeant l’archive sur GitHub, sous macOS, Linux ou Windows. Ceux qui compilent depuis le code source ne sont pas touchés.
- Vérifiez votre version et installez la 0.16.0.
- Si vous avez installé l’outil ce jour-là, considérez les secrets de la machine comme volés : révoquez et recréez vos clés d’API OVHcloud, vos clés SSH et les jetons de vos autres services cloud.
- Pour vos propres projets, vérifiez les empreintes des fichiers que vous téléchargez : c’est ce qui a permis de repérer l’attaque.
En bref
- Cinq versions de l’outil en ligne de commande d’OVHcloud ont été piégées le 19 octobre 2026.
- Le programme malveillant cherchait à voler les secrets stockés sur l’ordinateur.
- L’attaque est passée par le compte GitHub piraté d’un contributeur.
- En cas d’installation ce jour-là, il faut révoquer clés et jetons.
Sources : ZDNet (20 octobre 2026) ; Signalement sur GitHub (19 octobre 2026) ; Avis de sécurité d’OVHcloud ; OpenSourceMalware (19 octobre 2026).
Le Bien Heureux · Rédaction Capibara · Mercredi 21 octobre 2026