Faux « amazon.com » avec un « а » cyrillique : comment repérer un lien piégé
Un « а » cyrillique suffit pour fabriquer un faux amazon.com qui se lit comme le vrai. Cinq réflexes simples pour démasquer ces adresses avant de cliquer.
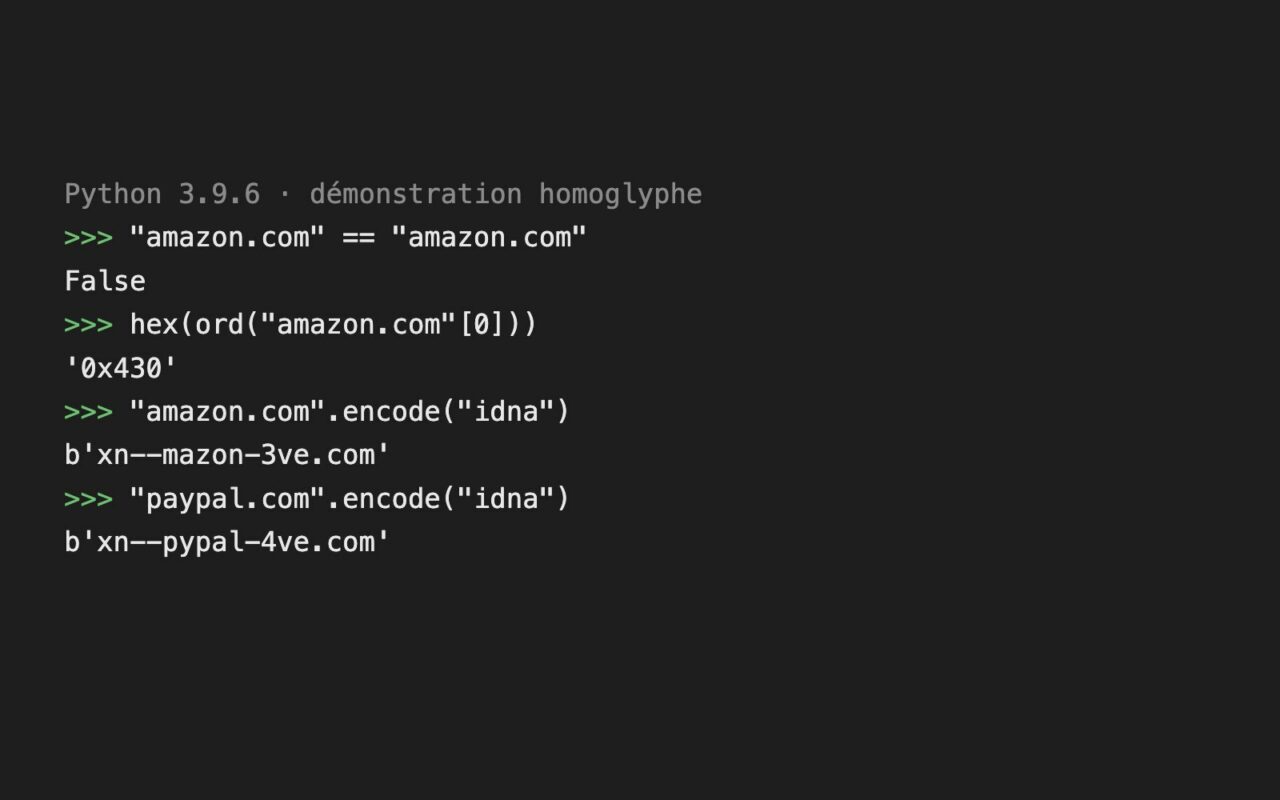
Le 15 octobre 2026, une démonstration publiée sur X a été vue près de trois millions de fois : deux adresses « amazon.com » strictement identiques à l’œil, dont l’une commence par un « а » cyrillique. Numerama a repris l’exemple le 18 octobre. Le procédé, appelé attaque par homoglyphe, est ancien, mais il reste efficace dans les courriels, les SMS et les messageries, là où l’adresse s’affiche en simple texte.
Deux lettres identiques, deux codes différents
Pour un ordinateur, le « a » latin porte le code Unicode U+0061 et le « а » cyrillique le code U+0430. Dans la plupart des polices, ils sont dessinés de la même façon. Nous l’avons vérifié avec Python : la comparaison des deux adresses renvoie « False », et le faux domaine, converti dans le format technique utilisé sur Internet, devient xn--mazon-3ve.com. Ce format, appelé punycode, commence toujours par « xn-- » et trahit la présence de caractères non latins.
Qui est concerné
Tout le monde, mais surtout ceux qui cliquent depuis un téléphone, où l’adresse complète s’affiche rarement. Les faux sites visent d’abord les comptes de grandes marques : boutiques en ligne, banques, PayPal, services de livraison.
Les cinq réflexes
- Ne pas se fier au texte du lien. Sur ordinateur, survolez-le pour lire l’adresse réelle en bas de la fenêtre ; sur téléphone, un appui long affiche l’adresse sans l’ouvrir.
- Regarder la barre d’adresse. Chrome et Firefox affichent le punycode « xn-- » quand un nom mélange des alphabets, selon leurs règles publiées (Chromium, Mozilla). Une adresse en « xn-- » pour une marque connue doit alerter.
- Forcer l’affichage dans Firefox. Tapez about:config, cherchez network.IDN_show_punycode et passez la valeur à true : toutes les adresses internationales s’afficheront alors en « xn-- ».
- Laisser travailler le gestionnaire de mots de passe. Il associe vos identifiants au vrai domaine et ne les propose pas sur un faux, même parfaitement imité. S’il reste muet sur un site familier, c’est un signal d’alarme.
- Passer par ses favoris. Pour une banque ou une boutique, tapez l’adresse vous-même ou utilisez un favori plutôt qu’un lien reçu.
Une protection imparfaite
Les navigateurs ont durci leurs règles depuis 2017, quand un chercheur avait fait afficher un faux « apple.com » entièrement écrit en cyrillique dans Chrome et Firefox. Mais ces protections ne couvrent que la barre d’adresse : dans un courriel ou un message, le faux nom s’affiche tel quel, et un domaine écrit tout entier dans un seul alphabet peut encore passer certains filtres. En Belgique, un message suspect peut être transféré à suspect@safeonweb.be.
Le Bien Heureux · Rédaction Capibara · Lundi 19 octobre 2026