Badges, portes, climatisation : les rançongiciels prennent désormais les bâtiments en otage
Selon Armis Labs, 91 % des systèmes de gestion des bâtiments parlent des protocoles non sécurisés. Un hôpital canadien a perdu ses badges et sa clim en août.
En août 2026, un rançongiciel a frappé les systèmes de maintenance des bâtiments du Health Sciences Centre de Winnipeg, le plus grand hôpital du Manitoba, et de Cancer Care Manitoba. Pas les dossiers des patients : les contrôles d’accès des portes, la supervision de la climatisation et l’émission des badges du personnel, selon The Register.
Ce cas ouvre un rapport publié en octobre par Armis Labs, la branche de recherche d’Armis, qui appartient à ServiceNow. Son constat : pour faire payer, les attaquants n’ont plus besoin de chiffrer des fichiers quand ils peuvent bloquer des portes.
Des réseaux conçus pour rester fermés
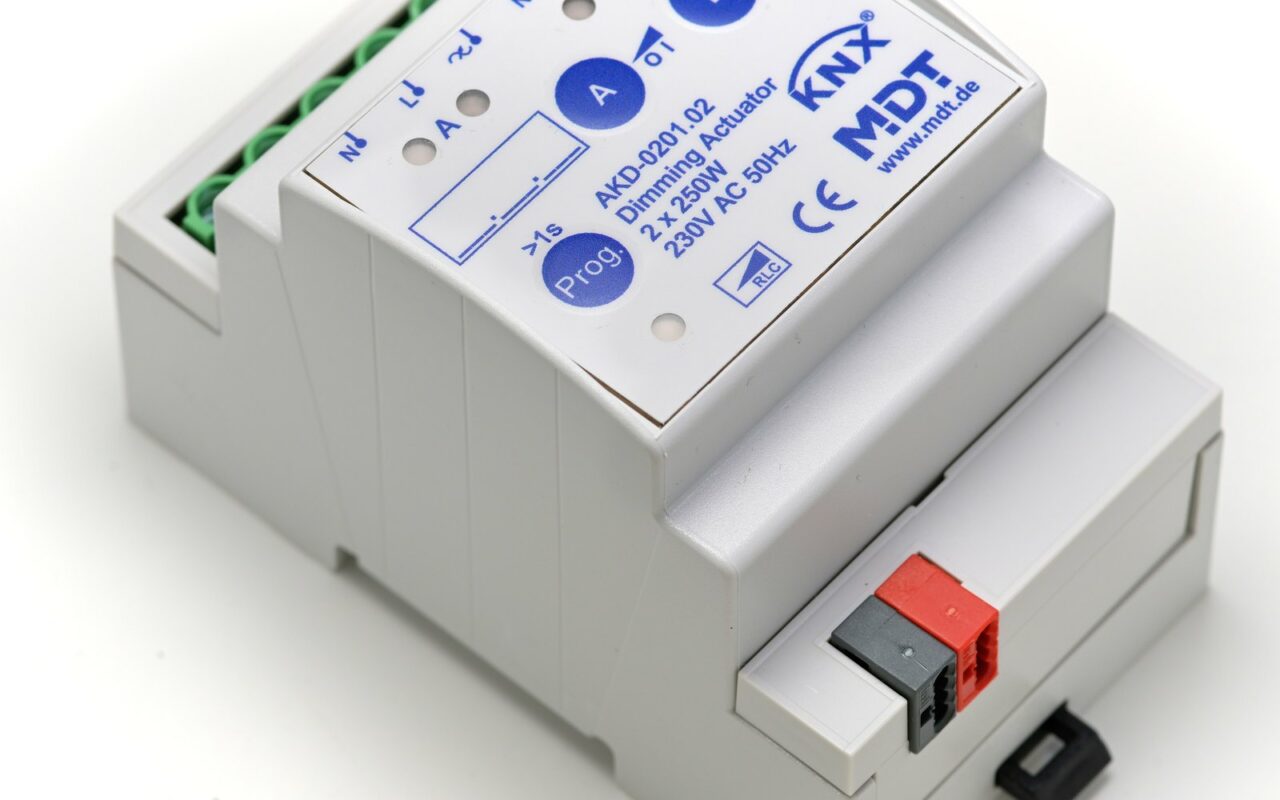
La gestion technique du bâtiment (GTB) pilote le chauffage, la ventilation, l’éclairage et l’énergie, mais aussi les lecteurs de badges, les serrures, les caméras et les centrales d’alarme incendie. Ses protocoles, BACnet, KNX, Modbus ou LonWorks, ont été pensés pour des réseaux isolés ; ils supposent une séparation avec internet qui n’existe plus.
Armis Labs avance trois chiffres, issus de ses recherches du troisième trimestre 2026 : 91 % des systèmes de GTB communiquent par des protocoles non sécurisés, 73 % des organisations ont au moins une faille déjà exploitée dans l’un de ces systèmes, et 73 % utilisent un type d’équipement déjà visé par des rançongiciels. Armis vend des outils de surveillance de ces réseaux : ses chiffres viennent de ses propres données clients et ne sont pas vérifiables de l’extérieur.
Une bonne cachette pour revenir
Michael Freeman, directeur de la recherche sur les menaces chez ServiceNow, a raconté à The Register le cas d’une grande institution financière : chassés plusieurs fois de son informatique de bureau, les intrus y revenaient par une porte dérobée installée dans la GTB, plus facile à compromettre et où ils se cachaient mieux.
Ces équipements tournent en continu et se mettent mal à jour. Selon Armis, environ 28 % des failles sont exploitées le jour même de leur inscription au catalogue des failles exploitées de l’agence américaine CISA. Tim Beasley, consultant en réponse aux incidents chez Semperis, cite un client qui refusait de payer : l’attaquant a verrouillé tout le monde dehors, et la police a dû casser des vitres pour rouvrir les bureaux.
Ce que retient le rapport
La recommandation d’Armis tient en deux gestes : traiter la GTB comme un système de continuité d’activité, avec un responsable nommé, et la surveiller en continu plutôt que par un scan de temps en temps. Pour un gestionnaire de bâtiment, la première question à poser au prestataire reste simple : la passerelle de la GTB est-elle joignable depuis internet ?
En bref
- En août 2026, un rançongiciel a touché portes, badges et climatisation du plus grand hôpital du Manitoba.
- Selon Armis Labs, 91 % des systèmes de gestion technique des bâtiments utilisent des protocoles non sécurisés.
- Des intrus utilisent ces systèmes pour se cacher et revenir dans le réseau informatique.
- Armis vend des outils de surveillance : ses chiffres viennent de ses propres données.
Sources : Armis Labs, Early Warning Insights for Building Automation Systems (octobre 2026) ; The Register, entretiens avec Michael Freeman et Tim Beasley (17 octobre 2026) ; Shared Health, point sur l’incident de rançongiciel (14 août 2026).
Le Bien Heureux · Rédaction Capibara · Dimanche 18 octobre 2026