Des pirates ont visé le FBI pour « prouver leur sérieux » à leurs futures victimes
ShinyHunters dit avoir volé des dossiers d'agents du FBI via son portail de recrutement. Le FBI confirme l'enquête. Le mobile avoué : soigner sa réputation.
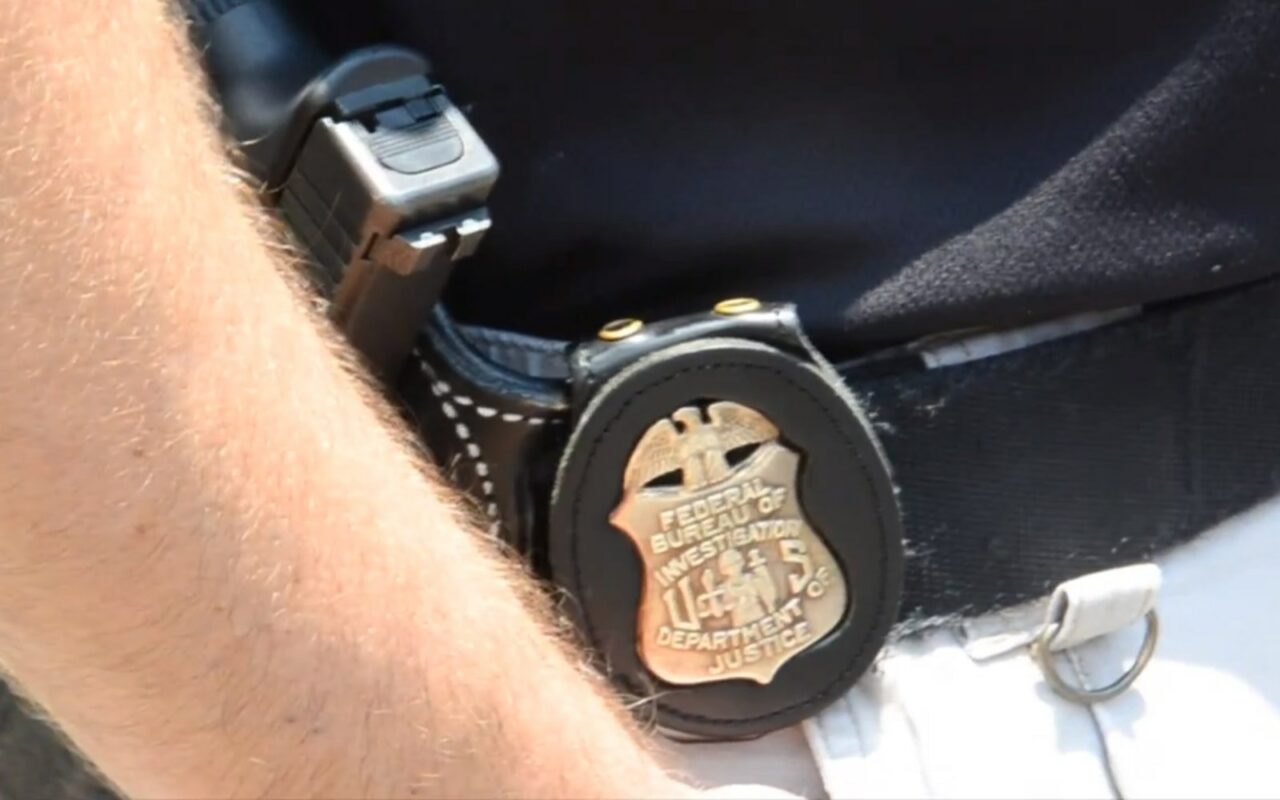
D’habitude, un groupe de rançonneurs pirate pour de l’argent. ShinyHunters dit avoir piraté le FBI pour sa publicité, et l’explique très calmement à la presse.
Ce que le FBI confirme
Le FBI a confirmé à The Register qu’il enquêtait sur une intrusion revendiquée dans FBIJobs.gov, son portail de recrutement, resté hors ligne depuis. Le point d’entrée n’est pas établi : le bureau ne sait pas encore s’il s’agit de ses propres systèmes ou de ceux d’un prestataire qui fait tourner le portail.
ShinyHunters affirme être entré par une faille inconnue de PeopleSoft, le logiciel RH d’Oracle, puis avoir atteint des serveurs du FBI hébergés sur AWS GovCloud. Le groupe parle d’environ 2 To de données sur des agents en poste, d’anciens agents et des candidats. Les échantillons vus par des journalistes contiennent adresses personnelles, numéros de téléphone, e-mails, numéros de sécurité sociale et fonctions.
Le mobile : une campagne de communication
En mai 2026, après le vol de données de la plateforme scolaire Canvas, le FBI avait publié une alerte décrivant les méthodes du groupe : harcèlement des victimes et de leurs proches, swatting, fausses menaces de photos compromettantes. ShinyHunters conteste tout cela et présente l’attaque comme « une initiative de relations publiques et de marketing », destinée à ses « futurs partenaires » qui devront payer. Autrement dit, ses prochaines victimes.
(Un service de relations publiques qui commence par cambrioler son principal détracteur, ce n’est pas encore enseigné en école de commerce 😅)
À prendre avec des pincettes
Les 2 To et la formule « presque tous les agents » viennent des pirates eux-mêmes, qui ont tout intérêt à gonfler leur butin : c’est précisément leur argument de vente. Le FBI n’a confirmé ni le volume ni la liste des données. Et donner la parole à un groupe d’extorsion, c’est aussi lui offrir la vitrine qu’il cherche.
En bref
- Intrusion revendiquée dans FBIJobs.gov, enquête confirmée par le FBI.
- Entrée annoncée : une faille inconnue de PeopleSoft, non confirmée.
- Environ 2 To selon les pirates, volume non vérifié.
- Données vues en échantillon : adresses, téléphones, numéros de sécurité sociale.
- Mobile affiché : répondre à l’alerte du FBI de mai 2026.
Sources : The Register, The Hacker News, TechCrunch.
Le Bien Heureux · Rédaction Capibara · Lundi 28 septembre 2026