Cyberattaque contre Arkéa : comment la porte d’un prestataire a mené à des virements frauduleux
Les clients n'ont rien perdu, c'est l'argent de la banque bretonne qui a filé. Le chemin des attaquants, étape par étape, et ce qui reste dans l'ombre.
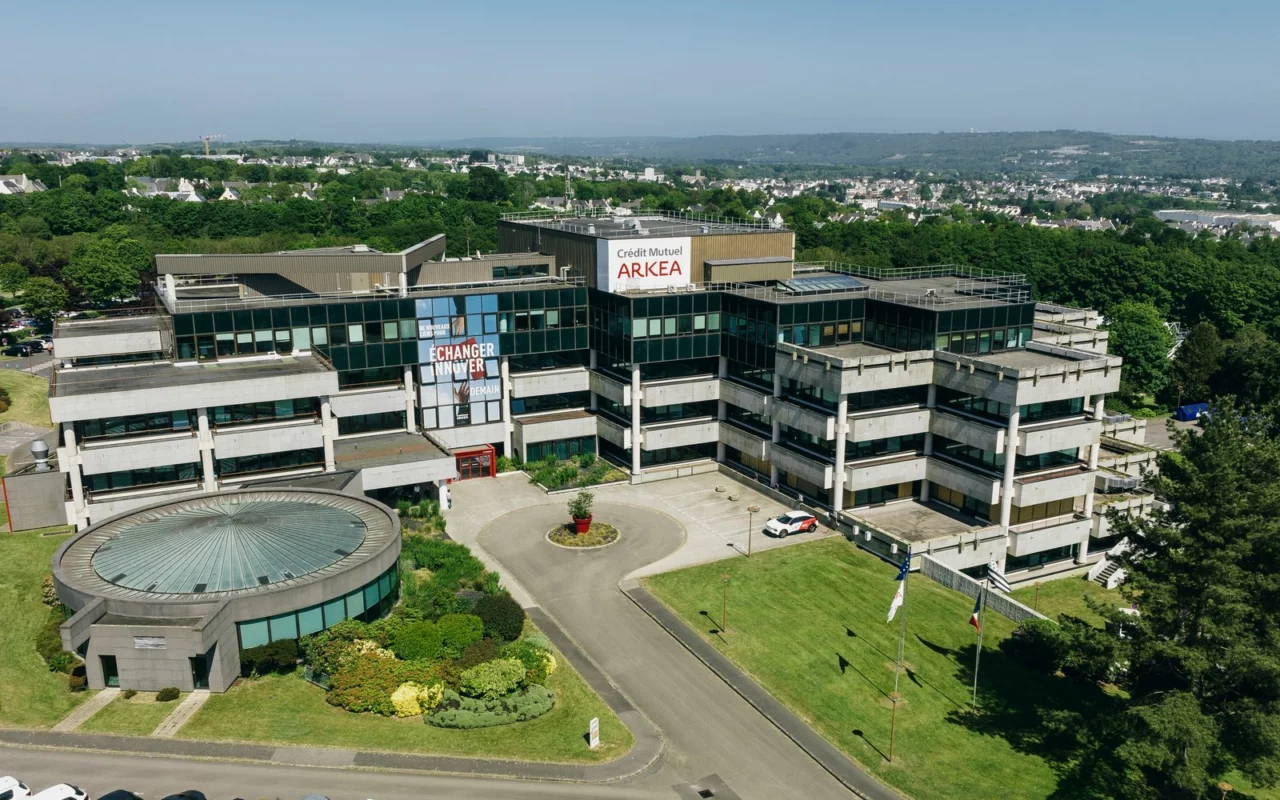
Au début de novembre, le Crédit Mutuel Arkéa, banque bretonne qui possède aussi la banque en ligne Fortuneo, a subi une cyberattaque que son président juge inédite par sa sophistication. Deux détails la rendent peu banale. Les comptes des clients n’ont pas été visés : c’est le compte propre de la banque, son argent à elle, qui a servi aux virements frauduleux. Et la porte d’entrée ne se trouvait pas chez Arkéa.
Le communiqué du 4 novembre le résume en une phrase : « Les attaquants sont passés par la plateforme d’un de nos prestataires ».
La chaîne, étape par étape
| Date | Ce qui se passe, selon la banque |
|---|---|
| 27 octobre | Un indice de compromission est repéré chez le prestataire. Arkéa coupe l’accès entre ses systèmes et les siens. |
| 1er novembre | Des paiements instantanés partent du compte propre de la banque. |
| 3 novembre | La banque découvre ces mouvements. |
| 4 novembre | Arkéa confirme l’attaque et l’entrée par un prestataire, sans le nommer. |
| 12 novembre | Son président, Julien Carmona, détaille l’affaire à l’AFP. |
Couper l’accès le 27 octobre n’a pas suffi. D’après Julien Carmona, des éléments avaient déjà été récupérés chez le prestataire. Lesquels, et par quelle faille, la banque ne l’a pas rendu public.
Fortuneo, outil et non porte d’entrée
Le nom de Fortuneo revient dans l’affaire, mais pas comme point d’intrusion, la banque l’exclut. Selon Julien Carmona, de faux IBAN associés à Fortuneo ont permis de déclencher les paiements instantanés depuis le compte d’Arkéa. L’argent a ensuite transité par d’autres banques, puis vers des plateformes de cryptomonnaies, a-t-il précisé à l’AFP.
Combien ?
| Montant | Origine | Statut |
|---|---|---|
| 118 M€, ou 133 M$ | Chiffres parus dans la presse | La banque n’en confirme que l’ordre de grandeur, le 4 novembre |
| Environ 100 M€ | Julien Carmona, 12 novembre | Estimation, récupération en cours |
Une partie des fonds a été bloquée ou récupérée et d’autres démarches continuent. Pour les clients, la banque assure que leurs avoirs ne sont pas touchés. Certains virements ont seulement pris du retard.
Ce qui reste dans l’ombre
- Le prestataire. Le quotidien Les Échos a avancé un nom le 14 novembre, que ni la banque ni l’entreprise concernée n’ont confirmé publiquement.
- La faille exacte et les données emportées avant la coupure.
- Les auteurs. Julien Carmona évoque un possible recours à l’IA, sans preuve technique publique.
- Le montant final.
La leçon vaut aussi pour une PME
Une banque peut verrouiller ses propres portes et rester exposée par celles de ses fournisseurs. Chaque logiciel branché sur ses systèmes ouvre un accès, et cet accès vaut ce que vaut la sécurité du fournisseur. Une PME wallonne qui confie sa paie, sa facturation ou ses sauvegardes à un service en ligne est dans la même situation, à une autre échelle.
La question utile à poser à chaque prestataire : qui, chez lui, peut entrer dans vos systèmes, et comment couper cet accès en urgence. Arkéa l’a fait dès le premier signal, mais des éléments étaient déjà partis.
En bref
- Les attaquants sont entrés par la plateforme d’un prestataire d’Arkéa, puis ont puisé dans le compte propre de la banque.
- Les avoirs des clients ne sont pas touchés, selon la banque.
- Environ 100 M€ selon le président, sans montant définitif.
- Prestataire, faille et auteurs ne sont pas confirmés publiquement.
Sources : Crédit Mutuel Arkéa, informations complémentaires sur l’attaque, 4 novembre 2026, TV5MONDE et AFP, entretien avec Julien Carmona, 12 novembre 2026, Julien Carmona, publication sur LinkedIn, Les Échos, enquête sur le prestataire, 14 novembre 2026.
Cet article…
Le Bien Heureux · Rédaction Capibara · Dimanche 15 novembre 2026