La Commission européenne attaquée avec l’aide de l’IA : ce qui est confirmé, ce qui ne l’est pas
Détectée le 22 octobre, l'attaque a fait couper plusieurs applications. Un mois plus tard, Bruxelles ne dit toujours ni qui, ni ce qui a été touché.
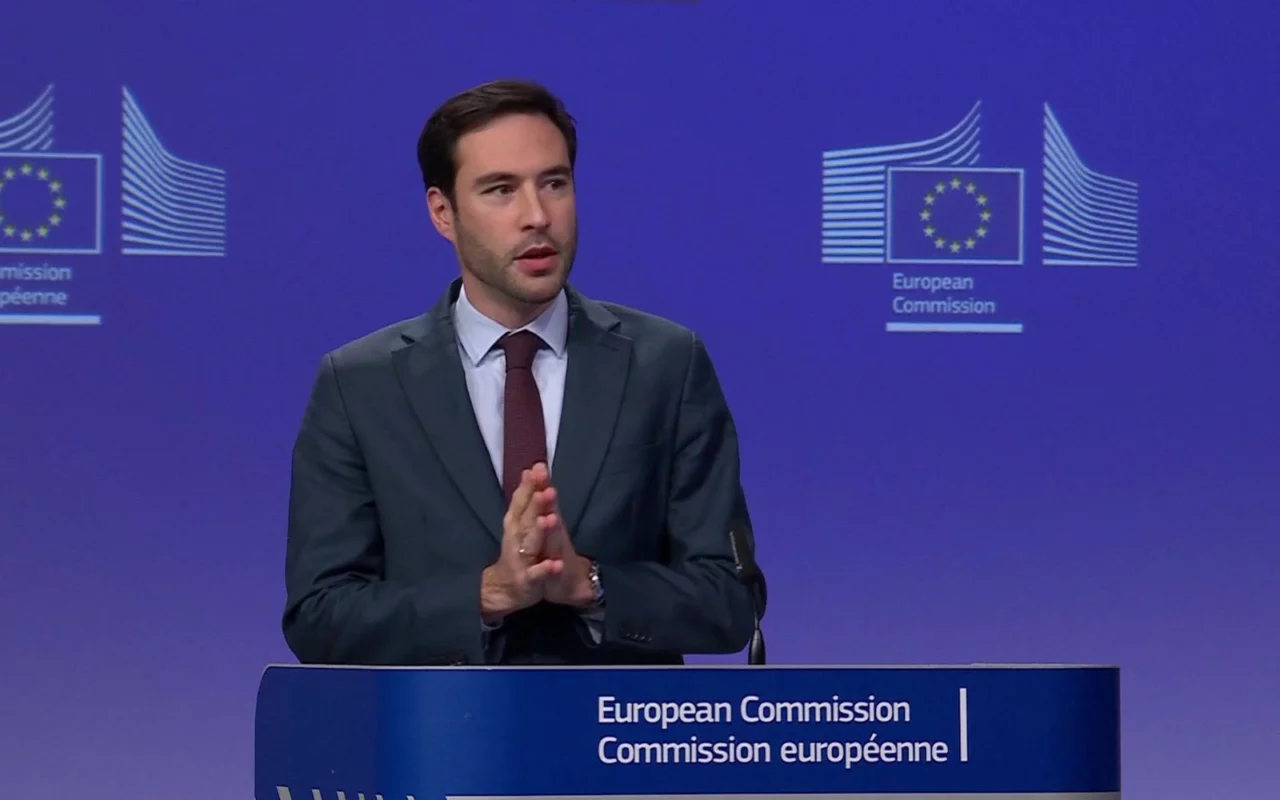
« C’était une cybercampagne générée par l’IA. » La phrase, prononcée en anglais le 19 novembre par Thomas Regnier, porte-parole de la Commission européenne, confirme ce que la presse rapportait depuis plusieurs jours. L’institution installée à Bruxelles a bien été visée par des attaquants équipés d’outils d’intelligence artificielle.
Ce que Bruxelles reconnaît
La Commission a repéré la campagne le 22 octobre et l’a confirmée le 26, après une première enquête. Par précaution, elle a coupé plusieurs applications. La plupart fonctionnent de nouveau. Elle dit n’avoir trouvé aucune preuve d’une fuite touchant « l’ensemble » de son personnel.
Cette dernière phrase est plus étroite qu’elle n’en a l’air. Elle écarte une fuite massive. Elle n’exclut pas qu’un service ou une partie des agents aient perdu des données.
| Date | Étape | Selon |
|---|---|---|
| 22 octobre | Attaque détectée | Commission |
| 26 octobre | Attaque confirmée après enquête | Commission |
| 5 novembre | Alerte sur l’outil ARTEX | CERT-EU |
| 19 novembre | Usage de l’IA confirmé | Commission |
Les trous du récit
Le porte-parole n’a désigné aucun auteur. Il n’a pas confirmé non plus la liste des outils touchés. D’après l’agence Associated Press, le média Politico citait des applications de paie, de traduction et de remboursement de frais. Rien de tout cela n’est officiel.
ARTEX, une piste à manier avec des pincettes
Le 5 novembre, le CERT-EU, l’équipe de cybersécurité des institutions européennes, a publié une alerte sur ARTEX. C’est une plateforme libre de test d’intrusion pilotée par des modèles de langage. Elle cherche seule les failles d’un système, puis tente de les exploiter, comme le ferait un auditeur payé pour ça.
Le CERT-EU estime que des attaques semblables contre les institutions qu’il protège ont « très probablement » utilisé ARTEX. Son bulletin ne nomme pas la Commission, et la Commission ne nomme pas ARTEX. Le lien est plausible. Il n’est pas établi.
L’IA n’invente rien, elle accélère
Le test d’intrusion est un vieux métier : une entreprise paie un spécialiste pour l’attaquer avant les vrais pirates. Ce qui change, c’est la cadence. Un modèle de langage lit la réponse d’un serveur, choisit l’essai suivant et recommence des milliers de fois sans fatigue. Le titre du bulletin du CERT-EU résume la bascule : du test d’intrusion à la menace.
Les mêmes modèles déterrent aussi de vieilles failles dans des logiciels très répandus (on en avait parlé : une IA exhume une faille Linux de 2015). Ce qui servait à défendre sert aussi à attaquer, plus vite et pour moins cher.
Pour une commune ou une PME wallonne
Une attaque qui demandait une équipe compétente peut désormais tourner en continu, sans effort. Les petites structures seront donc sondées plus souvent. La parade n’a rien de neuf : savoir ce qui est visible depuis Internet, comme le webmail, le VPN ou le portail client, et le mettre à jour en premier. Puis réserver les comptes administrateurs à ceux qui en ont vraiment besoin.
Le service gratuit Safeonweb@work, du Centre pour la cybersécurité Belgique, prévient les organisations inscrites quand une faille connue touche leurs adresses exposées. C’est un bon début, qui ne coûte rien.
L’avis du Bien Heureux
La Commission a bien fait de couper ses applications et de confirmer le rôle de l’IA. Elle a moins bien fait de s’arrêter là. Un mois après la détection, on ignore ce qui a été touché, et la formule sur le personnel « dans son ensemble » rassure surtout ceux qui ne la lisent qu’une fois. L’Europe impose aux entreprises de déclarer leurs incidents. Elle pourrait montrer l’exemple.
L’IA ne pirate pas par magie. Elle rend l’essai-erreur presque gratuit. Contre ça, la vieille recette marche encore : moins de portes ouvertes sur Internet, des mises à jour rapides et des comptes limités au strict nécessaire.
En bref
- La Commission a détecté l’attaque le 22 octobre et coupé plusieurs applications par précaution.
- Son porte-parole confirme l’usage d’outils d’IA, sans nommer d’auteur ni de données volées.
- Le CERT-EU relie des attaques semblables à ARTEX, une plateforme libre de test d’intrusion.
- Pour une PME, la priorité reste de corriger ce qui est exposé sur Internet.
Sources : Commission européenne, point de presse du 19 novembre 2026, CERT-EU, bulletin du 5 novembre 2026 sur ARTEX, Associated Press, 19 novembre 2026.
Cet article…
Le Bien Heureux · Rédaction Capibara · Vendredi 20 novembre 2026