Switch 2 : les failles qu’un chercheur dit avoir exploitées avec Codex
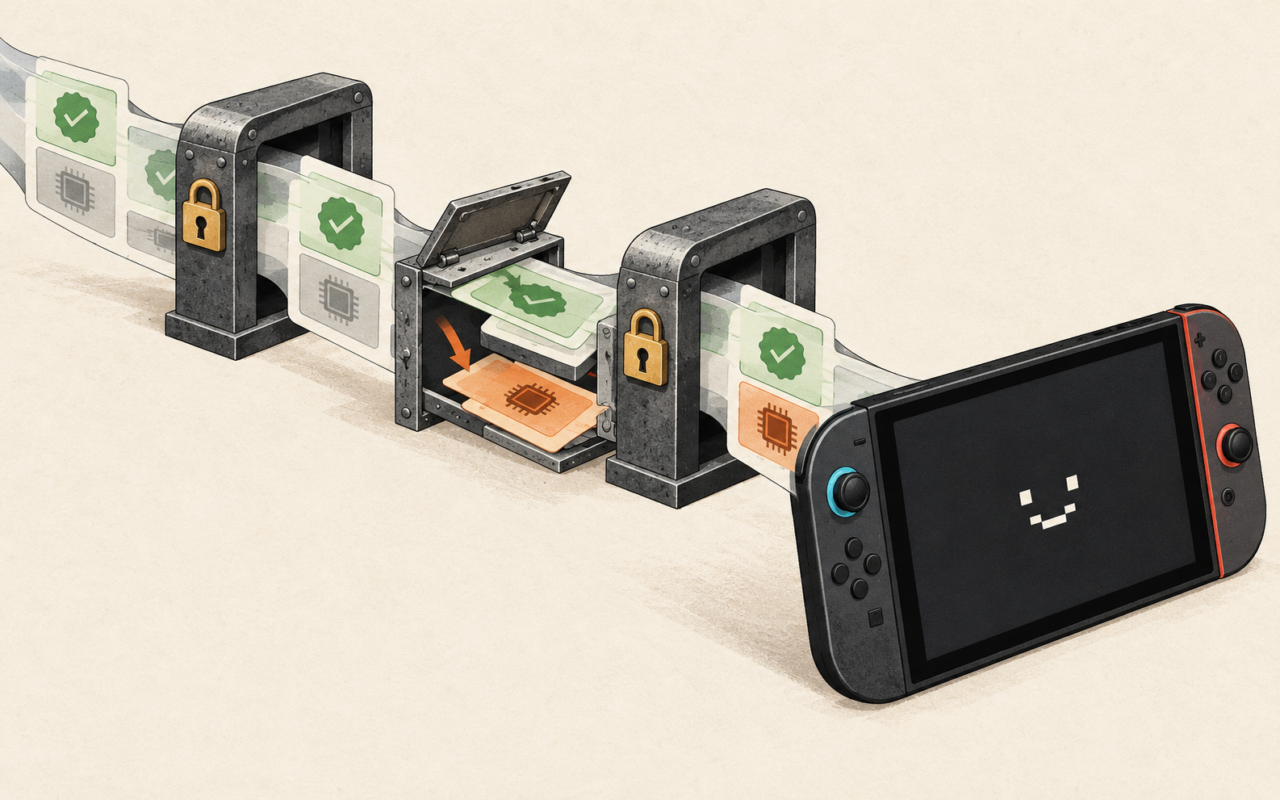
Selon l’auteur de ns2jb, un ancien logiciel Switch et un service système vulnérable ont permis d’exécuter du code sur Switch 2, avec des limites précises.
Dans un billet daté du 18 octobre 2026, Sammy Hajhamid décrit ns2jb, un jailbreak logiciel de la Switch 2 développé avec Codex. La chaîne décrite combine des erreurs de mémoire et une rupture de confiance entre services. Le résultat annoncé reste sans contrôle du noyau ni installation permanente.
Codex avait un laboratoire, et un chercheur
Le dépôt comprend un pilote sur ordinateur qui coordonne les opérations, vérifie leurs résultats et interrompt la chaîne lorsqu’un contrôle échoue. Cette boucle d’essais compte autant que la production de code.
L’auteur rapporte environ deux semaines de travail et des choix de cibles humains. Il précise que la consigne spectaculaire sous la photo du montage était une plaisanterie.
SmileBASIC : quand un calcul déborde sur la mémoire
La piste du navigateur WebKit n’a pas abouti. Parmi ses protections figurait l’authentification des pointeurs : elle vérifie certaines adresses utilisées pour diriger l’exécution du programme, explique Arm.
L’entrée retenue est SmileBASIC, un logiciel de programmation de la première Switch.
Selon l’auteur, Codex y a découvert un débordement d’entier sur 32 bits. Un entier informatique possède une capacité limitée : au-delà, le résultat peut revenir à une petite valeur, voire devenir négatif. Un contrôle fondé sur ce résultat peut alors autoriser une opération qu’il devait refuser.
Dans SmileBASIC, cette erreur affectait la manipulation de tableaux et permettait de lire et modifier de la mémoire hors des limites prévues. MITRE décrit cette famille d’erreurs et ses conséquences possibles.
La rétrocompatibilité explique l’intérêt de cette cible. Switchbrew documente une architecture qui conserve une grande partie du code des anciens logiciels, accompagnée de modules d’adaptation. Une nouvelle console peut donc hériter des défauts d’un ancien programme.
Le service des fichiers élargit l’accès
L’ouverture dans une application ne donne pas automatiquement les droits des services système. Pour franchir cette frontière, la chaîne vise ensuite fs, le composant chargé des fichiers.
Le billet décrit une copie trop longue lors du traitement d’un chemin. C’est un débordement de tampon : des données débordent de l’espace réservé et peuvent écraser des informations voisines. Selon MITRE, les conséquences vont du plantage à l’exécution de code non autorisé.
Le pilote publié enchaîne ensuite l’acquisition de mémoire de fs et le démarrage d’un auxiliaire natif. Cet accès dépasse donc le seul périmètre de SmileBASIC.
Des signatures authentiques, un programme différent
Selon le chercheur, le chargeur vérifiait des informations signées, puis dépendait de fs pour recevoir les fichiers correspondants. Le service compromis pouvait conserver des métadonnées authentiques et livrer un exécutable substitué.
La faiblesse porte sur la correspondance entre les éléments vérifiés et les données utilisées ensuite.
L’analogie est celle d’un colis accompagné d’un certificat authentique, dont le contenu change chez l’intermédiaire. Contrôler le certificat ne suffit plus si cet intermédiaire est aussi chargé de garantir le contenu.
Le code publié matérialise cet échange de références entre systèmes de fichiers. Le pilote démarre ensuite un auxiliaire avec les permissions de ro. La démonstration finale vérifie l’exécution d’instructions modifiées dans fs, puis leur restauration.
Une démonstration précise, sans installation permanente
Le dépôt indique SmileBASIC 4.4.9 et le logiciel système 23.0.1. Il rapporte un essai physique réussi le 21 octobre 2026, au troisième démarrage, après deux tentatives interrompues par les contrôles de validation.
La démonstration exécute de petites fonctions natives dans fs, puis restaure les instructions. Elle n’installe ni firmware personnalisé ni persistance.
Nintendo répertorie la version 23.0.1, datée du 1er octobre 2026, mais sa note consultée ne documente pas de correction de cette chaîne. Les résultats restent ceux rapportés par l’auteur et son dépôt.
En bref
- Selon l’auteur, Codex a participé à une recherche guidée pendant environ deux semaines.
- La chaîne combine corruption de mémoire et détournement de la confiance entre services.
- Le dépôt décrit une démonstration temporaire, sensible au timing, sans firmware personnalisé.
Sources : billet technique de Sammy Hajhamid, documentation de ns2jb, code de la démonstration, et documents techniques liés dans le corps de l’article.
Le Bien Heureux · Rédaction Capibara · Jeudi 22 octobre 2026