180 failles corrigées dans Android, dont une qui n’exige aucun geste
Le bulletin de septembre corrige 180 failles. La plus grave permet une exécution de code à distance sans que le propriétaire du téléphone n’ait rien à faire.
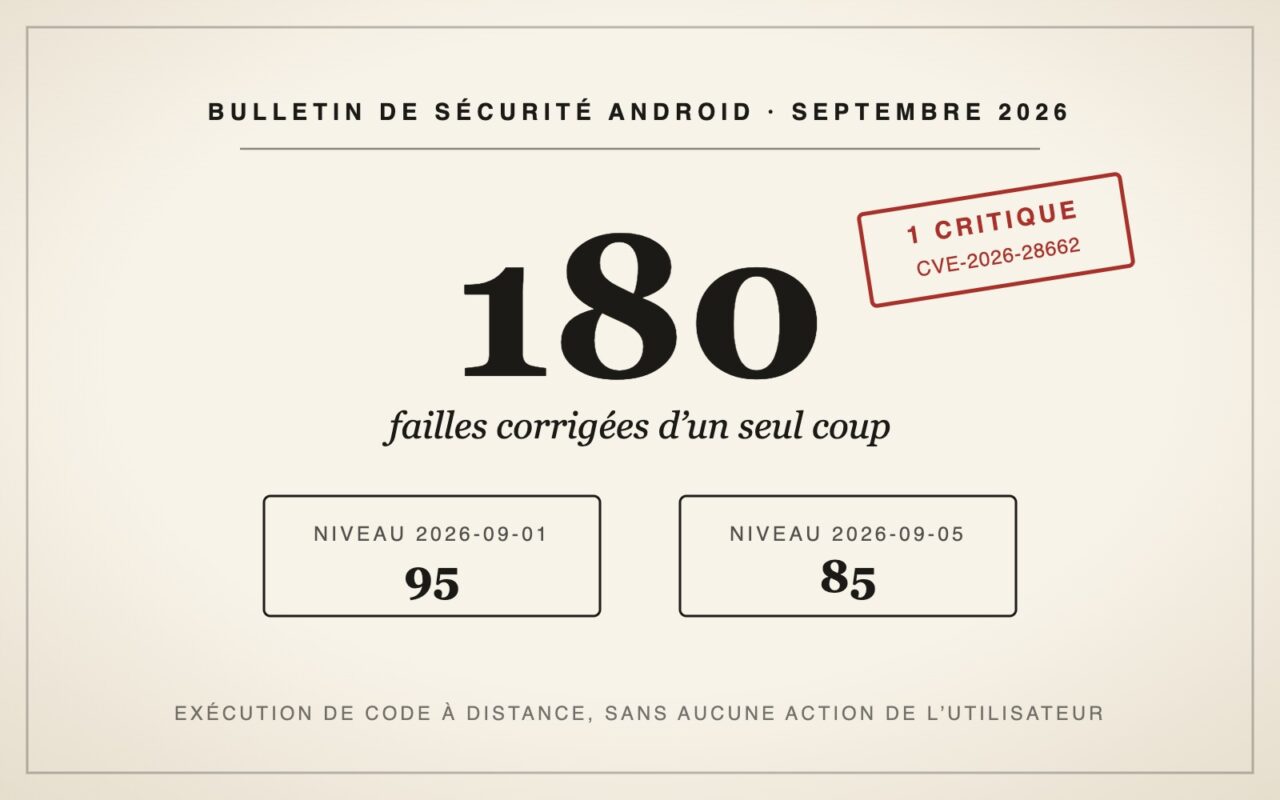
Le bulletin de sécurité Android de septembre est sorti le mardi 9 septembre, et il est copieux : 180 failles corrigées d’un seul coup. L’une d’elles mérite qu’on ouvre les réglages de son téléphone sans attendre.
Ce que contient le bulletin
Les corrections sont réparties en deux niveaux de correctif. Le niveau 2026-09-01 traite 95 défauts, répartis entre le runtime Android, le Framework et le Système. Le niveau 2026-09-05 en traite 85 de plus, dans le noyau et les composants associés. Le Système concentre 56 corrections, le Framework 37, le runtime une seule.
Celle qu’il faut retenir
CVE-2026-28662 est une corruption de mémoire liée au Wi-Fi, classée critique. Elle permettrait une exécution de code à distance sans privilège supplémentaire et, surtout, sans la moindre action de la part du propriétaire du téléphone. Pas de lien à ouvrir, pas de fichier à installer, pas de message à lire. Aucune exploitation active n’a été confirmée à ce stade.
Ce qu’il faut faire, concrètement
- Ouvrez les réglages, rubrique Sécurité, puis Mise à jour de sécurité, et lancez la recherche.
- Regardez le niveau de correctif affiché. Il doit indiquer 2026-09-05. Un téléphone qui affiche 2026-09-01 n’a reçu que la première moitié du bulletin.
- Si votre constructeur n’a rien publié, revenez vérifier chaque semaine : les niveaux arrivent souvent à quelques semaines d’intervalle.
- Sur un appareil qui n’est plus suivi, la seule parade est le réseau lui-même : évitez les points d’accès ouverts et coupez le Wi-Fi quand vous ne vous en servez pas.
Ce que le bulletin ne dit pas
La mention « sans interaction de l’utilisateur » est le vocabulaire de l’éditeur, calibré sur son propre barème de gravité, et un barème maison reste un barème maison. Plus gênant : la date de publication d’un bulletin n’est pas la date à laquelle vous êtes protégé. Entre la publication et l’arrivée réelle du correctif sur un téléphone milieu de gamme, il s’écoule souvent des mois, quand il arrive. Pour comparaison, Microsoft a corrigé 974 failles le même mois (on en a parlé ICI), et ses machines, elles, se mettent à jour toutes seules.
Cet article…
Le Bien Heureux · Rédaction Capibara · Vendredi 11 septembre 2026